ERP seguro en la nube: cifrado y respaldos comprobables
Actualizado el 26 de octubre de 2026 · Guía para empresas en México
Un ERP seguro en la nube necesita algo más que la frase «cifrado y doble respaldo». Debes poder explicar quién entra, qué datos quedan protegidos, qué copia sobrevive a una falla y cómo se demuestra que el sistema vuelve a trabajar. Dos respaldos no equivalen a dos oportunidades de recuperación si ambos dependen de la misma cuenta que puede borrarlos.
Esta guía sirve a quien administra, compra o supervisa infraestructura para un ERP. El resultado es una matriz de evidencias y pendientes para conversar con TI y con el proveedor, sin confundir una función contratada con una protección comprobada.
La decisión en cinco preguntas
- ¿Cada persona usa una identidad propia y permisos acordes a su trabajo?
- ¿Sabes qué conexiones, discos, bases y copias están cifrados, y quién administra las llaves?
- ¿Existe una copia que no se pierda por la misma falla o credencial que afecta al ERP?
- ¿Se ha restaurado una copia y validado una operación del negocio, no solo encendido el servidor?
- ¿Cada pendiente tiene responsable, evidencia esperada y fecha?
Si una respuesta es «no sabemos», anótala como no comprobada. No significa que haya ocurrido un incidente; significa que todavía no tienes evidencia para aceptar ese control.
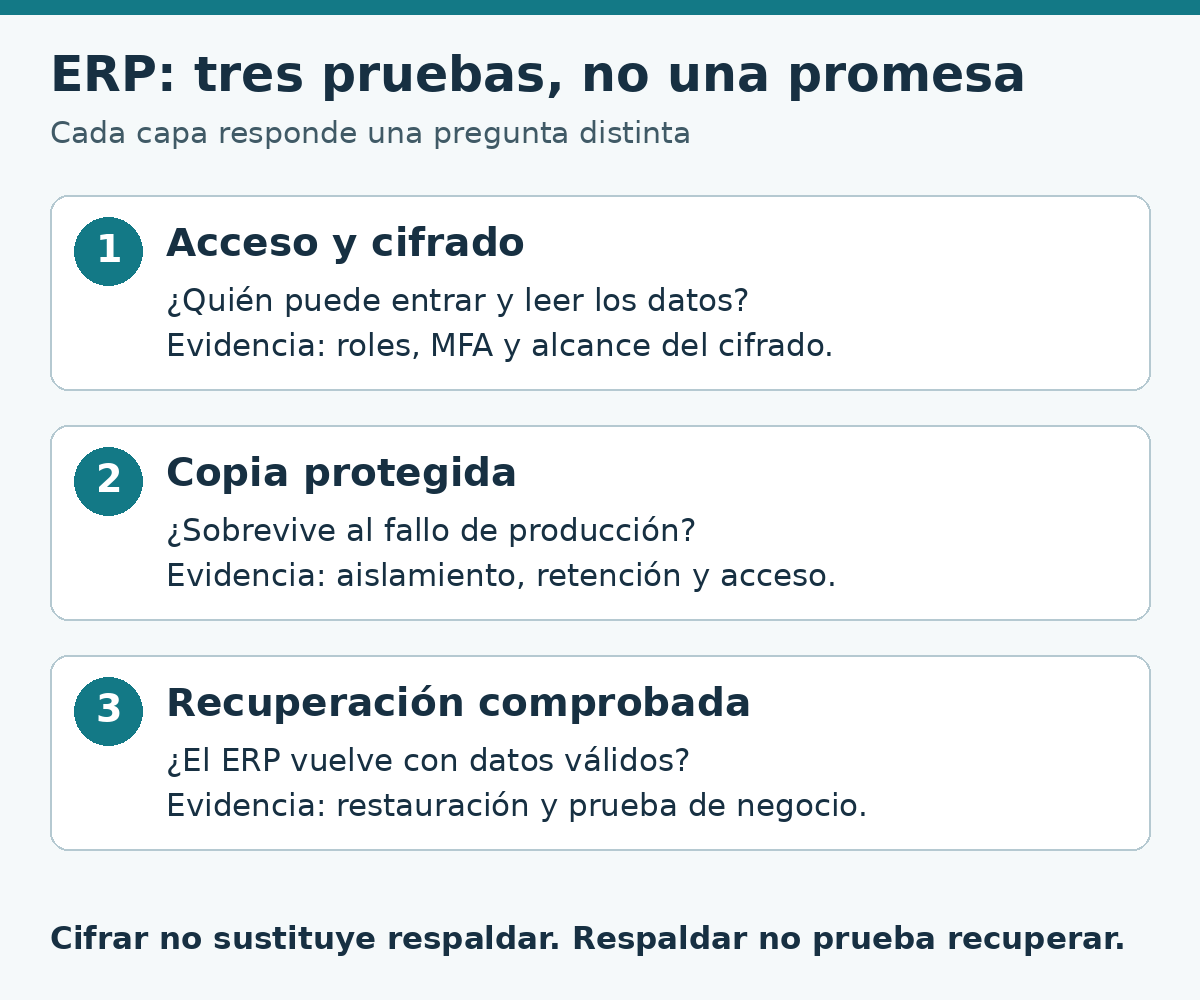
Del nombre del control a una evidencia que puedas revisar
La siguiente matriz es una propuesta de revisión, no una certificación de seguridad. Pide evidencias resumidas o redactadas: no necesitas recibir contraseñas, llaves privadas ni una base de clientes para comprobar que existe un procedimiento.
| Pregunta | Evidencia que pedir | Lo que todavía no demuestra |
|---|---|---|
| ¿Quién puede entrar y cambiar? | Listado de roles aprobado, altas y bajas recientes, cobertura de MFA y registro de una acción administrativa. | Que una cuenta legítima no pueda cometer errores o que todo acceso alternativo esté cubierto. |
| ¿Qué está cifrado? | Mapa de trayectos y almacenes: acceso de usuarios, conexión a base, integraciones, discos, exportaciones y respaldos. | Que los permisos sean correctos, la aplicación no tenga fallas o exista una copia recuperable. |
| ¿Quién puede recuperar las llaves? | Responsable, mecanismo de custodia y resultado de recuperación autorizada sin depender de una sola persona. | Que deba entregarse la llave al comprador o incluirla en un reporte. |
| ¿Qué cubre cada copia? | Inventario de base, documentos, configuración y dependencias; puntos disponibles y política de retención. | Que todos esos componentes puedan combinarse en una restauración consistente. |
| ¿Una falla elimina ambas? | Ubicaciones, cuentas con facultad de borrado y protección aplicable a cada repositorio. | Que separar ubicaciones elimine todos los riesgos compartidos. |
| ¿El ERP restaurado sirve? | Acta de prueba: punto restaurado, tiempos, operaciones verificadas, errores y aprobación del área usuaria. | Que una prueba anterior garantice el resultado del próximo incidente. |
| ¿Alguien atiende las excepciones? | Un ejemplo de alerta atendida: destinatario, hora, diagnóstico, acción y cierre; calendario de revisión tras cambios. | Que instalar un monitor equivalga a tener respuesta operativa incluida. |
Cifrado: delimita el alcance antes de discutir el algoritmo
El cifrado en tránsito protege el intercambio de datos; el cifrado en reposo protege datos almacenados dentro de su alcance. Un disco cifrado no impide por sí mismo que una aplicación comprometida o un usuario autorizado lea información. Esa distinción forma parte de las prácticas de criptografía de Microsoft.
Pregunta si el cifrado cubre también exportaciones y respaldos: el candado del navegador no responde esa pregunta. No aceptes «AES» o «TLS» como inventario completo. Pide el alcance y el responsable de comprobar su configuración, sin convertir esta guía en una receta para cambiar producción.
También importa quién conserva las llaves y cómo se recuperan. Administrarlas tú mismo puede dar más control, pero añade responsabilidades operativas; no es automáticamente mejor que un servicio gestionado. La documentación de cifrado en reposo de Azure explica esas dependencias. Sus prestaciones específicas no deben suponerse presentes en cualquier VPS.
Acceso y mantenimiento: evita los controles de nombre solamente
Identidades individuales, privilegios limitados y MFA para accesos administrativos ayudan a reducir exposición; las bajas deben retirar accesos que ya no corresponden. El Centro Canadiense de Ciberseguridad los trata como capas complementarias, junto con actualizaciones y segmentación. Ninguna capa sustituye a las demás.
Para tu ERP, asigna un responsable distinto a cada pendiente que lo necesite: versión soportada del sistema, motor de base de datos, sistema operativo, conectores y rutas de administración. Un WAF protege aplicaciones web frente a ataques comunes; no es una protección universal de cualquier protocolo o servicio. Si te lo ofrecen, pregunta qué tráfico inspecciona realmente. Más memoria, NVMe o IOPS tampoco acreditan seguridad ni recuperación.
Antes de aplicar cambios, acuerda una ventana compatible con la operación, una versión recuperable, el orden de intervención, criterios de reversión y comprobaciones posteriores. Después conserva la bitácora y revisa si cambiaron los controles o las dependencias. Para rendimiento, mide por separado latencia, uso de recursos y tareas representativas del ERP: una alerta de capacidad no demuestra un incidente de seguridad, y un control de seguridad no garantiza rapidez.
Dos respaldos: comprueba independencia, retención y restauración
Evalúa cada copia frente a una falla concreta: borrado accidental, pérdida del servidor, compromiso de una cuenta o corrupción descubierta tarde. Una segunda carpeta en el mismo disco no separa la falla del disco. Una copia en otra ubicación puede seguir dependiendo del mismo administrador. La pregunta útil no es solo «¿dónde está?», sino «¿qué podría eliminar o inutilizar las dos?».
Una copia desconectada reduce su exposición a ataques a través de la red; requiere una operación física o un proceso de conexión controlado. Un repositorio con retención protegida puede dificultar el borrado durante el plazo configurado; exige revisar quién puede cambiar la política y qué excepciones admite. No son etiquetas intercambiables ni garantías absolutas. La guía canadiense citada recomienda proteger las copias y probarlas, no confiar únicamente en que estén en la nube.
Define cuánto historial necesitas conservar según cuándo podrías descubrir un problema. Si todas las copias disponibles son posteriores a una modificación incorrecta, tener muchas no resuelve ese caso. Y si se respalda la base pero faltan documentos vinculados o configuración, el ERP puede abrir sin estar completo.
La guía de NIST para proveedores de servicios gestionados separa realizar, mantener y probar respaldos. Trasládalo a una exigencia concreta: una tarea marcada «correcta» acredita que terminó esa tarea, no toda la recuperación del negocio. Pide una restauración autorizada en un entorno aislado, con criterios acordados y sin disparar facturas, correos o integraciones reales.
Ejemplo hipotético: una oferta con dos copias cifradas
Una empresa recibe una oferta que incluye dos copias. Al revisar el alcance encuentra que la misma cuenta administrativa puede borrar ambas, no existe evidencia de recuperación de llaves y la última prueba solo abrió el servidor.
Conclusión: no hay base para declarar «doble recuperación comprobada». Tampoco se ha demostrado una pérdida real. La evaluación queda pendiente de tres evidencias: separación frente al borrado definido, recuperación autorizada de la copia cifrada y validación de una operación del ERP.
Qué cambiaría la decisión: documentación y pruebas satisfactorias para esos escenarios, con responsables y límites registrados. Comprar una tercera copia sin resolver esas dependencias podría dejar intacto el problema. Este caso es didáctico; no describe un cliente ni una prueba realizada.
RPO no es frecuencia de respaldo; RTO no es encender una máquina
RPO es la pérdida máxima de datos aceptable expresada en tiempo. RTO es el tiempo máximo aceptable para recuperar la operación. Son objetivos de negocio, no resultados asegurados. La guía de recuperación de Microsoft los relaciona con el impacto y la criticidad de cada flujo.
Ejemplo hipotético: el objetivo aceptado es perder como máximo 30 minutos. Se programa una copia cada 15 minutos, pero a las 12:00 el último punto recuperable representa datos de las 11:00 porque fallaron tareas posteriores. La separación es de 60 minutos: esa evidencia no satisface el objetivo, aunque la programación diga «cada 15». La cantidad de operaciones faltantes se determina comparando los datos, no contando minutos.
Para RTO, acuerda qué significa «operar»: por ejemplo, que usuarios autorizados puedan consultar existencias y registrar una operación de prueba válida. Define también desde qué evento se mide el tiempo. No impongas a todos los ERP los mismos minutos ni una periodicidad universal de ensayos. La tolerancia depende del proceso, el horario, las obligaciones y la capacidad de reconciliar datos.
Si necesitas convertir esos objetivos en un ensayo completo con responsables, consulta cómo evaluar y probar la recuperación del ERP con el proveedor. Aquí el foco es identificar la evidencia de cada control, no sustituir un plan de recuperación.
Plantilla para salir de la reunión con decisiones, no con adjetivos
Abre la ficha y cópiala a un documento privado. Repite una ficha por control o escenario. No es un formulario de envío y esta página no guarda tus respuestas.
Abrir ficha de evidencia y pendientes del ERP
ERP, versión y proceso revisado: __________
Fecha y participantes: __________
Control o escenario: __________
- Qué queremos comprobar: una frase verificable, no «ser seguros».
- Alcance: componentes, cuentas, datos y dependencias incluidos; exclusiones conocidas.
- Evidencia: documento o prueba, fecha, versión y ubicación privada. No copiar secretos.
- Resultado: comprobado en ese alcance / no comprobado / no cumple / no aplica con justificación.
- Brecha: qué falta y qué consecuencia tendría para el proceso.
- Acción y responsable: quién entrega qué evidencia y en qué fecha.
- Próxima revisión: fecha o cambio que obliga a repetirla.
- Aceptación: quién aprueba el resultado y cualquier excepción temporal.
Solo cuando se evalúa recuperación: RPO acordado ___; punto recuperable comprobado ___; RTO acordado ___; inicio y fin de medición ___; operaciones validadas ___; errores y límites ___.
Regla de cierre: «no comprobado» no se convierte en «comprobado» al vencer una fecha. Debe llegar la evidencia correspondiente; si se acepta una excepción, debe quedar explícita.
Cómo usarla sin arriesgar producción
- Empieza por lectura. Reúne inventario, alcance contratado y evidencias existentes. No desactives controles ni compartas accesos para completar la ficha.
- Escoge el vacío más relevante. Por ejemplo, una dependencia sin respaldo o una recuperación nunca validada. Prioriza con el dueño del proceso, no mediante una puntuación inventada.
- Acuerda la prueba. El administrador y el responsable del ERP definen entorno aislado, autorización, datos permitidos y criterios. Coordina también al fabricante cuando la consistencia de la base o el soporte lo requieran.
- Registra lo ocurrido. Conserva resultado, fallas, responsables y repetición necesaria. No extrapoles una prueba pequeña a todos los módulos.
IA: apoyo para ordenar pendientes, no para aprobar seguridad
Un uso posible es pedir a una herramienta de IA que ordene una matriz anonimizada y señale campos vacíos. El responsable debe contrastar cada observación con el documento o la prueba original: una respuesta convincente puede inventar requisitos o dar por existente un control.
No entregues llaves, contraseñas, bases del ERP ni registros con datos personales sin autorización y condiciones de tratamiento verificadas. La IA no demuestra que una copia se restaure ni autoriza cambios. Si una hoja sencilla resuelve la revisión, no necesitas añadir otra herramienta.
¿Operación interna o apoyo de un socio?
Un equipo propio puede hacerse cargo si tiene conocimientos, disponibilidad y un suplente para las tareas críticas. Un socio experimentado puede aportar coordinación entre infraestructura y ERP, seguimiento de alertas, mantenimiento y preparación de pruebas. El valor está en el trabajo asumido y comprobable, no en un precio alto ni en llamar «administrado» al servidor.
Compara el costo total y el alcance: quién revisa fallas de respaldo, quién corrige, quién valida la base, en qué horario se responde, qué ocurre fuera de horario y qué trabajos se cotizan aparte. Distingue responsabilidad del proveedor, del fabricante del ERP y de tu área usuaria. No supongas que todas esas tareas vienen incluidas en una oferta de VPS.
Si aún estás evaluando el traslado, revisa primero si tu ERP está listo para migrar a cloud. Si el entorno ya opera y necesitas delimitar responsabilidades, consulta los servicios de servidores en la nube de Cobalt Blue Web y pide confirmar por escrito el alcance aplicable a tu caso.
Siguiente paso útil: lleva la ficha con tus tres pendientes principales a una conversación de alcance, con tu equipo o con otro proveedor. Puedes describir versiones, número de usuarios y procesos críticos sin enviar credenciales ni datos de clientes. Pide evidencia y responsabilidades antes de decidir.
Guía técnica general. Los requisitos específicos dependen de tu ERP, arquitectura, contratos y políticas; no sustituye una evaluación de seguridad del entorno.