Publicar un sistema: pruebas y puesta en marcha
Actualizado el 28 de octubre de 2026 · Guía para empresas en México
Publicar un sistema en internet consiste en habilitar un acceso controlado a una aplicación que ya fue preparada y probada. No basta con subir archivos, apuntar un dominio o abrir un puerto. Debes conocer dependencias, licencias, datos, usuarios, recuperación y quién responde cuando algo falla.
Esta guía comienza después de elegir la arquitectura. Si todavía dudas entre una aplicación web y acceso remoto a un programa Windows, revisa primero las alternativas para llevar software de escritorio a la nube o la web. Acceder a un escritorio desde un navegador no transforma su código en una aplicación web.
1. Define qué publicas y para quién
Escribe el nombre y versión del sistema, fabricante o responsable del código, usuarios previstos y tareas autorizadas. Distingue empleados identificados de clientes externos y público anónimo. Una aplicación interna diseñada para una oficina no está automáticamente preparada para recibir usuarios de internet.
- Aplicación web: confirma versiones soportadas del entorno de ejecución, servidor web, base de datos y componentes. Define dominios, rutas, autenticación y permisos.
- Aplicación de escritorio remota: confirma sistema operativo, compatibilidad multiusuario, acceso remoto admitido y licencias de cada capa. Verifica impresión, archivos locales y dispositivos.
- Integraciones: identifica correo, pagos, facturación, tareas programadas y conexiones a otros sistemas. Registra responsables y entornos de prueba disponibles.
No publiques una aplicación sin soporte o con requisitos desconocidos por urgencia. Documenta la dependencia que falta y pide una ruta de actualización o sustitución al responsable.
2. Prepara el entorno sin tocar aún el acceso de producción
Solicita una configuración basada en carga y requisitos, no solo en una etiqueta comercial. Define quién mantiene sistema operativo, aplicación, base de datos, certificados y respaldos. Conserva un inventario de versiones y configuración que permita reconstruir el entorno.
Transfiere los archivos mediante un canal autorizado y protegido, conserva los permisos necesarios y mantén secretos fuera del código público y de los documentos compartidos. Utiliza cuentas individuales y privilegios mínimos. Estas son condiciones de diseño: la instalación concreta debe seguir la documentación de la plataforma y ejecutarla personal autorizado.
Ensaya con datos de prueba o una copia protegida y aislada. Desactiva o sustituye las integraciones de producción para no emitir documentos fiscales, cobrar ni enviar correos reales desde el ensayo. Comprueba que la licencia permite ese entorno de prueba y el despliegue previsto.
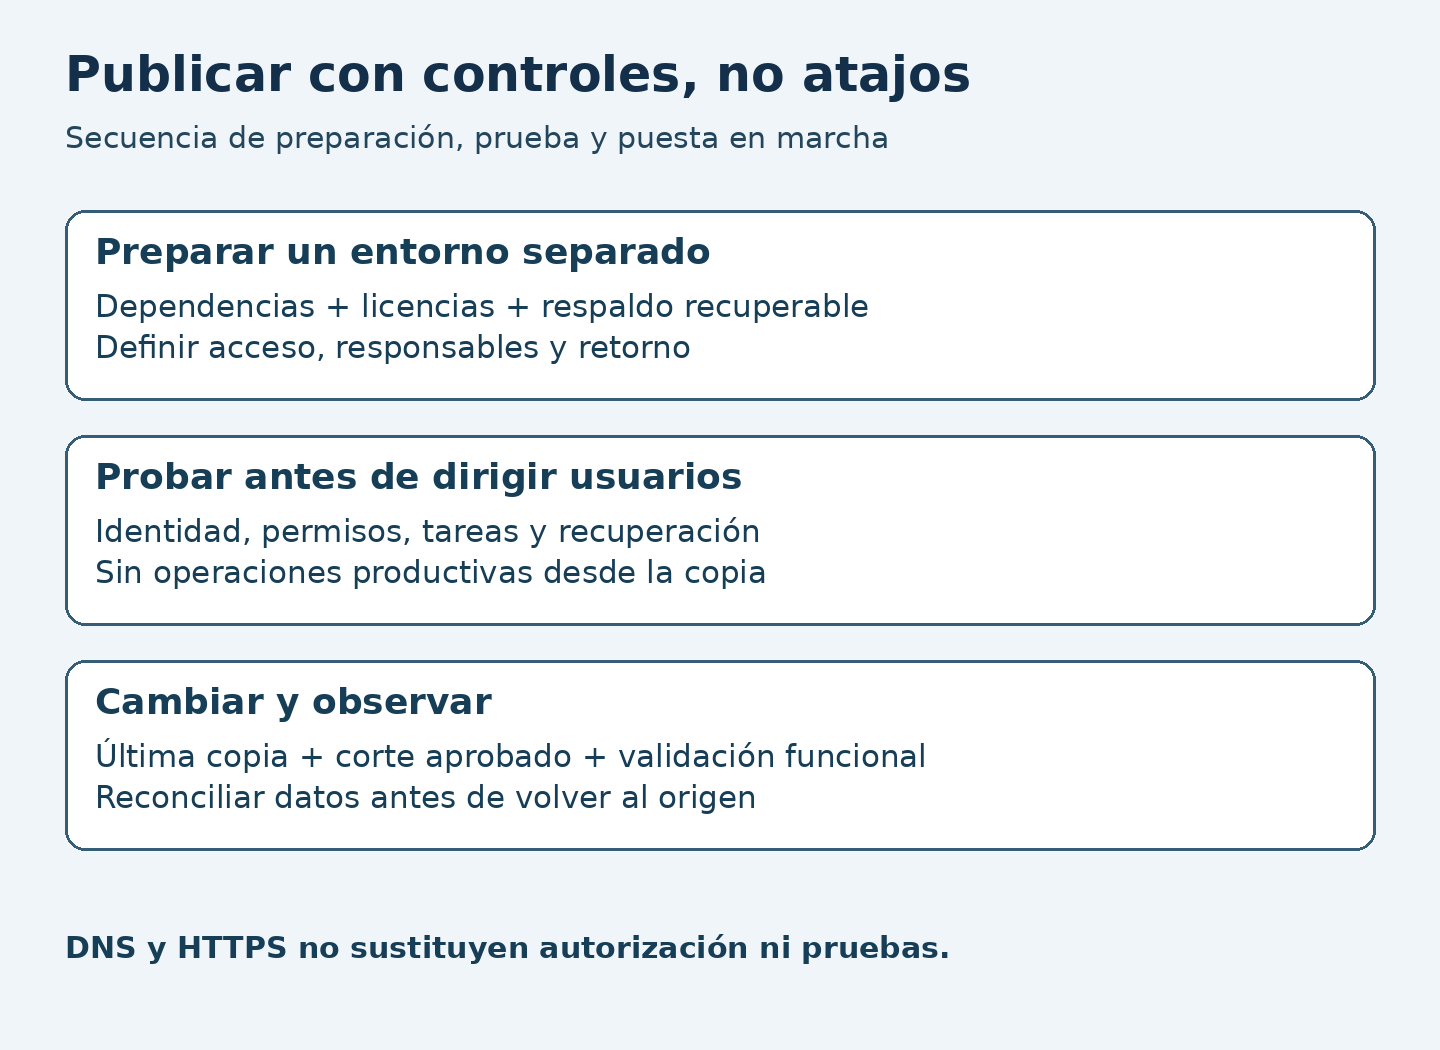
3. Diseña la entrada y deja protegidas las capas internas
Para web: el punto de entrada debe ofrecer HTTPS con un certificado válido para el nombre utilizado. TLS protege la comunicación; no corrige errores de autorización ni demuestra que una aplicación sea segura. Según OWASP, los permisos deben comprobarse en cada solicitud y denegarse por defecto cuando no exista autorización.
Para acceso remoto: utiliza una arquitectura administrada apropiada, como una pasarela de acceso remoto o acceso privado, con controles de identidad y autenticación reforzada según el diseño. Microsoft documenta RD Gateway como una forma de transportar conexiones remotas cifradas por internet. No uses exponer RDP directamente a todo internet como atajo. Configurar una pasarela tampoco elimina la necesidad de parches, licencias y reglas de acceso.
La base de datos, paneles administrativos y herramientas internas no deben exponerse públicamente por comodidad. Delimita quién y qué componente necesita comunicarse con cada capa, y pide al responsable técnico que documente las reglas. Esta guía no ordena cambios de firewall, cuentas o puertos en un equipo real.
4. Prepara dominio, certificado y cambio de tráfico
Comprueba quién administra el DNS y qué registros utiliza actualmente el servicio. Un registro A relaciona un nombre con una dirección IPv4; un CNAME crea un alias hacia otro nombre. El registro concreto depende del diseño y proveedor: no sustituyas registros de correo u otros servicios para publicar la aplicación.
Antes del corte, valida el nombre previsto, el certificado, las redirecciones necesarias y las rutas de la aplicación en el entorno preparado. Conserva los valores originales y registra la estrategia de caché/TTL acordada. Cambiar DNS no actualiza todas las cachés al instante; considera que algunos usuarios pueden seguir llegando al destino anterior durante la transición.
Evita prometer un regreso instantáneo por revertir DNS. El estado de los datos y las sesiones también importa, especialmente si ya hubo nuevas capturas en el destino.
5. Ejecuta una matriz de aceptación, no solo una prueba de apertura
Acuerda responsables, muestra y umbrales antes de probar. Registra fecha, versión y conexión. El cuadro es una plantilla de verificación, no resultados obtenidos sobre tu sistema.
| Control | Prueba autorizada | No avanzar cuando… |
|---|---|---|
| Identidad y permisos | Acceder con perfiles de prueba distintos y comprobar datos/funciones permitidos y prohibidos | Un usuario ve datos ajenos o necesita privilegios de administrador para trabajar |
| Tarea principal | Completar el flujo y cotejar resultado con una referencia conocida | La pantalla abre, pero una operación crítica falla |
| Dispositivos y salida | Probar navegador o cliente soportado, teclado, exportación e impresión que realmente se usarán | Falla un dispositivo imprescindible o el uso móvil requerido |
| Concurrencia | Ejecutar tareas representativas con la carga acordada y medir tiempos/errores | No se cumple el criterio acordado o la muestra no representa la operación |
| Recuperación | Restaurar una copia en un entorno separado y validar datos y dependencias | Solo existe un archivo de respaldo sin recuperación demostrada |
| Observación | Comprobar registros y que una alerta de prueba llegue al responsable por el canal acordado | Nadie puede detectar o atender un fallo del servicio |
6. Ejecuta el corte con una única fuente de datos
- Antes: confirma aceptación del piloto, responsables disponibles, ventana y condición de cancelación. Obtén respaldo recuperable de datos y configuración.
- Durante: detén o controla las escrituras según el procedimiento de la aplicación, sincroniza la última información y aplica el cambio aprobado. No permitas capturas indistintas en origen y destino.
- Después: prueba acceso y una operación representativa con el responsable funcional. Observa errores, sesiones, tareas programadas y resultados antes de declarar terminado.
- Si hay que volver: identifica los registros nuevos del destino y cómo se reconciliarán. Restaurar el origen sin esa decisión puede perder operaciones válidas. El retorno requiere autorización y evidencia, no solo encender el servidor anterior.
Acuerda cuánto dato se puede tolerar perder —RPO— y cuánto tiempo objetivo hay para recuperar —RTO—. Frecuencia y retención de respaldos, pruebas, soporte y costos deben corresponder a esos objetivos. Estar alojado en nube no implica pérdida cero ni recuperación inmediata.
Ficha de entrega que puedes exigir
Abrir plantilla para copiar y completar
Aplicación / versión / arquitectura aprobada:
Responsable funcional / técnico / soporte:
Usuarios y perfiles autorizados:
Dependencias, integraciones y licencias:
Entrada pública o privada y nombre previsto:
Gestor de DNS / certificado / renovación:
Pruebas realizadas y evidencia:
Respaldo restaurado / RPO / RTO / retención:
Ventana de corte y condición de cancelación:
Última copia y control de escrituras:
Plan de retorno y reconciliación de datos:
Alertas, horarios, escalamiento y mantenimiento:
Costos y procedimiento de salida del proveedor:
Entrega la ficha sin contraseñas, claves privadas ni datos personales innecesarios. Las credenciales deben gestionarse por el canal seguro acordado, no pegadas en una hoja de proyecto.
IA para documentar, no para abrir accesos
Puede ayudarte a ordenar notas anonimizadas del despliegue o redactar casos de prueba. Contrasta cada paso con la documentación real: puede inventar parámetros, dependencias o reglas peligrosas. No le entregues secretos ni le delegues cambios de seguridad, DNS, producción o restauración sin revisión y ejecución por el responsable autorizado.
Solicitar ayuda con un alcance verificable
Si necesitas alojamiento y puesta en marcha, envía a Cobalt Blue Web el objetivo y la ficha de dependencias. Pide una propuesta que separe aplicación, infraestructura, migración, licencias, respaldo y soporte. No hay en esta guía una garantía de menor precio, disponibilidad o atención permanente frente a otros proveedores.
Fuentes y alcance
- Cloudflare: tipos de registro DNS y caché y TTL.
- Microsoft: función de RD Gateway.
- Microsoft: licencias RDS.
- OWASP: autorización por solicitud y denegación predeterminada.
- OWASP: protección del transporte mediante TLS.
Revisión documental: 28 de octubre de 2026. Lista de planificación y aceptación; no es una receta de configuración ni sustituye una evaluación de seguridad de tu aplicación.