Una auditoría de seguridad del correo sirve para evaluar controles, responsabilidades y evidencia dentro de un alcance definido. Conviene contratarla cuando necesitas conocer qué está cubierto, qué no puede comprobarse y qué decisiones requieren prioridad. Recibir spam, observar una ubicación extraña o sufrir un retraso de entrega no permite concluir, por sí solo, que alguien entró a una cuenta.
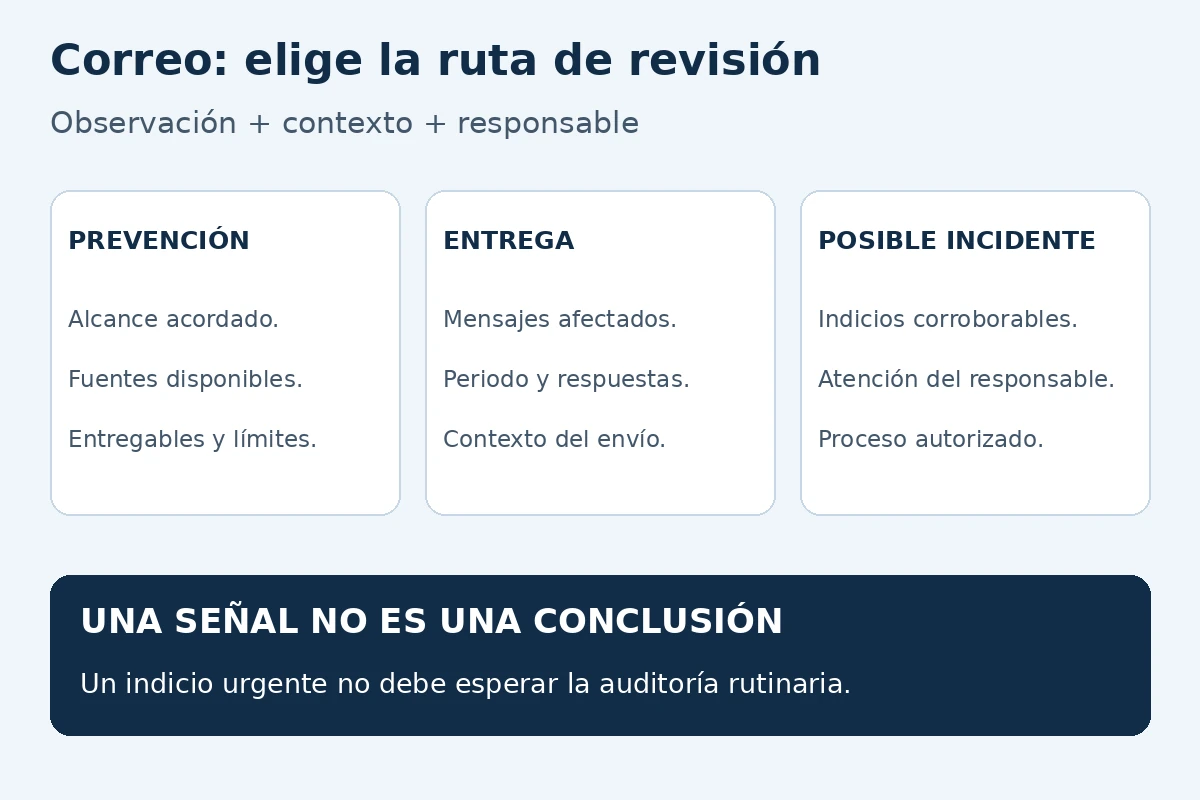
La primera decisión es separar una revisión preventiva, un problema de entrega y un posible incidente activo. Así evitas pagar por un informe que llega tarde para la urgencia real o cambiar controles sin haber entendido el problema. Esta guía ayuda a preparar el encargo y a valorar el resultado; no sustituye la investigación de un especialista ni autoriza pruebas sobre cuentas ajenas.
Elige tu punto de partida: cinco señales · caso resuelto · definir el alcance · evidencia útil · evaluar el informe.
1. Cinco señales: qué ruta abrir primero
Si existe una actividad no reconocida que podría seguir ocurriendo, avisa ahora al responsable por un canal confiable; no esperes una auditoría programada. Esta tabla es una clasificación inicial para conversar con el equipo, no un diagnóstico automático ni una orden para cambiar cuentas.
| Lo que observas | Lo que aún no demuestra | Primera ruta |
|---|---|---|
| Más mensajes sospechosos recibidos | Que hayan entrado a tu cuenta | Revisión preventiva; si hubo interacción de riesgo, reporte inmediato al responsable |
| Ubicación de acceso inesperada | La ubicación física del usuario | Correlacionar acceso exitoso/fallido y contexto; escalar el exitoso no reconocido |
| Regla o reenvío no reconocido | Qué mensajes salieron o quién los leyó | Escalación al responsable sin esperar auditoría rutinaria |
| Mensajes enviados rechazados o en spam | Intrusión por sí sola | Entregabilidad; abrir además incidente si hay envíos/cambios no reconocidos |
| Nadie identifica responsables de altas y bajas | Que ya exista abuso | Auditoría preventiva con alcance y dueños |
Los detalles siguientes ayudan a interpretar cada señal; la decisión principal ya está visible arriba.
Antes de interpretar una alerta, registra qué se observó, cuándo y quién puede corroborarlo. Distingue el hecho de la explicación propuesta: «un mensaje fue rechazado» describe un resultado; «nos atacaron» requiere evidencia adicional. Las siguientes rutas permiten plantear preguntas concretas sin convertir cada anomalía en una emergencia.
Señal 1. Aumentan los mensajes sospechosos recibidos
Importa saber si sólo se recibieron, si alguien interactuó con ellos y si existen eventos adicionales. El volumen recibido justifica revisar filtros, reporte de usuarios y formación, pero no demuestra acceso a un buzón. Si una persona informa una interacción de riesgo, debe comunicarla por el canal interno confiable, sin reenviar indiscriminadamente el contenido peligroso. El responsable decide cómo preservar la muestra y evaluar el alcance.
Señal 2. Aparece una ubicación de acceso inesperada
Una ubicación estimada por IP no equivale a la ubicación física comprobada de una persona. Correlaciona, mediante el equipo autorizado, hora y zona horaria, resultado del acceso, aplicación y contexto conocido. Un intento fallido y un acceso exitoso no reconocido merecen evaluaciones distintas. Tampoco atribuyas automáticamente la actividad a un empleado por el nombre de cuenta que aparece.
Señal 3. Hay cambios de buzón que nadie reconoce
Una regla nueva que dirige mensajes a un destinatario desconocido o un reenvío externo recién agregado exige corroborar quién lo autorizó y cuándo. Si el responsable no reconoce el cambio, no esperes al ciclo de una auditoría rutinaria para escalarlo. Es un indicio que requiere investigación; por sí solo no prueba qué mensajes salieron ni quién los recibió. No borres evidencia ni ejecutes una receta de recuperación tomada de internet.
Señal 4. Los destinatarios reportan spam o retrasos
Abre primero una revisión de entregabilidad: mensajes afectados, periodo, destinatarios y respuesta técnica disponible. Autenticación, reputación, volumen y criterios del receptor pueden intervenir. Si aparecen además envíos no reconocidos o cambios de cuenta, el responsable debe relacionar ambas evidencias. No deduzcas malware o un ataque de denegación de servicio únicamente porque un correo tardó en llegar.
Señal 5. Nadie puede explicar quién administra qué
Altas y bajas sin responsable claro, accesos de proveedores sin revisión documentada o ausencia de un proceso de reporte justifican una evaluación preventiva. La pregunta no es si una política tiene muchos años, sino si sigue correspondiendo al servicio, los riesgos y las personas actuales. El resultado esperado es una lista de decisiones y responsables, no una promesa de seguridad absoluta.
Las fuentes de cada proveedor ayudan a interpretar sin extrapolar. Microsoft explica los límites de geolocalización y el contexto de sus registros de acceso. También documenta reglas sospechosas y reenvíos externos como posibles síntomas en Microsoft 365. Esas páginas describen sus productos, no campos o permisos disponibles en todos los servicios. Por su parte, las directrices de envío a cuentas personales de Gmail tratan requisitos de entrega; no son una prueba de que un remitente haya sido comprometido.
2. Decide si puedes esperar una revisión programada
Si hay un acceso exitoso no reconocido, cambios relevantes sin autorización o actividad que parece seguir ocurriendo, contacta al responsable de seguridad o del servicio por un canal confiable. No esperes a recibir una cotización de auditoría para comunicar el indicio. La prioridad y las medidas concretas corresponden al proceso de respuesta autorizado, con conocimiento del entorno.
En una revisión preventiva, en cambio, puede definirse una ventana, una muestra y una agenda sin simular una crisis. Un problema de entregabilidad puede requerir otro especialista o equipo. Cuando dos rutas coinciden, asigna un coordinador: evita que un proveedor borre o modifique algo que otro está intentando comprobar. Esta coordinación no exige dar acceso irrestricto a todos los participantes.
Caso resuelto: dos alertas, dos expedientes, ninguna conclusión precipitada
Ejemplo enteramente hipotético; no representa un cliente, una intrusión ni mediciones reales. Una empresa de 24 personas usa correo empresarial. A las 09:10, en horario UTC−06, Ventas informa que 30 destinatarios vieron una campaña en spam. A las 09:20, Administración descubre un reenvío externo que no reconoce en un buzón compartido de atención. El objetivo de ese día es decidir qué investigar con urgencia y qué revisión contratar, no demostrar de antemano un ataque.
Paso A. Separar los hechos de las explicaciones
- E-01, entrega: hay 30 reportes de destinatarios. Faltan denominador de envíos, periodo comparable y trazas de una muestra. No se puede calcular una tasa de fallo con el número 30 solo.
- E-02, configuración: el administrador autorizado confirma que el reenvío está habilitado. Administración no conoce su propósito. Falta identificar la autorización y la fecha de creación; «yo no lo conozco» no significa «nadie lo autorizó».
- Lo que no consta: accesos indebidos, lectura de mensajes por un tercero o relación causal entre ambos eventos. No se añaden al expediente como hechos.
Resultado de este paso: el coordinador abre dos líneas de trabajo y escala E-02 al responsable de seguridad. Ventas reúne referencias de mensajes para entregabilidad; el administrador conserva las referencias de configuración y registros disponibles mediante el procedimiento aprobado. Nadie elimina reglas por iniciativa propia ni copia todos los buzones para «asegurarse».
Paso B. Resolver la duda que cambia la ruta
En este escenario, a las 10:00 el dueño del proceso aporta el ticket ficticio CAM-014: había autorizado ese reenvío hacia un servicio externo de atención. El administrador contrasta destino, buzón, alcance y fecha con la configuración observada. Coinciden. No basta encontrar cualquier ticket con la palabra «reenvío»: tendría que cubrir exactamente ese cambio y seguir vigente.
Decisión: este reenvío deja de ser un cambio sin autorización demostrada y pasa a revisión preventiva de gobierno. El expediente registra quién valida la coincidencia. Esto no declara segura toda la cuenta ni descarta otros incidentes; sólo resuelve la pregunta de autorización de E-02 dentro de lo revisado. Los registros de acceso disponibles no se interpretan como prueba universal de ausencia de actividad.
Qué cambiaría la decisión: si el ticket tuviera otro destino, hubiera expirado o el dueño negara haberlo aprobado, E-02 seguiría en investigación prioritaria. Si aparecieran mensajes enviados no reconocidos, el coordinador abriría o ampliaría la investigación aunque el reenvío fuera legítimo. No se espera a terminar la parte preventiva para comunicar esa nueva evidencia.
Paso C. Terminar también la rama de entregabilidad
Ventas y el administrador seleccionan una muestra documentada de los reportes E-01. En el ejemplo, una traza confirma aceptación por un servidor receptor y el destinatario confirma clasificación en spam. Eso acredita el recorrido de ese mensaje, no la entrega en bandeja de entrada de los otros 29. El equipo comprueba autenticación y prácticas de envío contra los requisitos del receptor, sin atribuir el síntoma al reenvío E-02.
Salida útil: E-01 queda como revisión de entregabilidad, con una muestra trazable y preguntas pendientes sobre el resto. El encargo no promete «quitar el spam». La empresa no compra una investigación forense sólo por esos 30 reportes y tampoco cierra el problema porque una muestra fue aceptada. El siguiente control es comparar mensajes equivalentes tras cualquier ajuste autorizado, manteniendo separado lo observado en origen, receptor y carpeta final.
Paso D. Convertir la revisión en un hallazgo que se puede cerrar
El valor del informe aparece al leer una ficha concreta, no al contar páginas. Este ejemplo de hallazgo pertenece a E-02. A las 10:15, el coordinador pide a la persona de guardia localizar al responsable del servicio en el directorio operativo aprobado, sin abrir mensajes. No encuentra una entrada vigente; el dueño de Atención confirma la omisión y la comprobación queda registrada como E-03. Es una prueba documental del proceso, no un intento de acceso a sistemas del proveedor:
- Hallazgo H-01
- El reenvío observado coincide con CAM-014, pero el directorio operativo no identifica al responsable del servicio externo para la persona de guardia.
- Evidencia y alcance
- Referencia de configuración E-02, ticket CAM-014 y comprobación E-03 del directorio, revisados por el administrador, coordinador y dueño del proceso; un buzón, no todos los dominios.
- Certeza
- Autorización del cambio corroborada en el ejemplo. No se evaluó qué hizo el servicio externo con mensajes ni su cumplimiento contractual.
- Consecuencia posible
- Una incidencia puede demorarse porque la persona de guardia desconoce a quién escalarla. No se afirma una fuga ni un daño ocurrido.
- Acción y responsable
- El dueño de Atención actualizará el directorio de responsables y su sustituto, con referencia al acuerdo vigente. Fecha comprometida del ejemplo: siguiente día hábil.
- Criterio de cierre
- El sustituto encuentra la referencia correcta y explica la ruta de escalación sin recibir contenido de buzones. El coordinador registra la comprobación.
- Estado final del ejemplo
- H-01 cerrado tras esa comprobación documental. E-01 de entregabilidad permanece abierto. Cerrar un hallazgo no cierra por arrastre todos los demás.
Así puedes aceptar una mejora concreta y mantener visibles las incertidumbres. Si el contrato excluía revisar al servicio externo, esa limitación se conserva en el informe; no se rellena con una conclusión tranquilizadora.
3. Redacta un encargo que se pueda verificar
«Revisar todo el correo» deja abiertas preguntas importantes. ¿Incluye sólo el servicio alojado o también aplicaciones que envían mensajes, cuentas compartidas, identidad y procesos de bajas? ¿Se examinará configuración, registros existentes o alguna prueba específica? ¿Qué está expresamente excluido? Acordar esto permite comparar propuestas con el mismo trabajo, no sólo el precio de un documento.
Una auditoría no debería comenzar con contraseñas enviadas por chat. El acceso y el intercambio de evidencia deben seguir un mecanismo aprobado, con alcance mínimo y responsables definidos. La autorización para revisar no implica permiso para modificar configuraciones, hacer pruebas intrusivas ni inspeccionar cualquier conversación privada.
Un encargo cumplimentado para este caso
Objetivo: revisar responsabilidades y controles del buzón de atención, una vez que el responsable haya atendido la alerta inicial. Incluido: configuración autorizada, registro de cambios y proceso de escalación de ese buzón. Periodo: el día del caso, de 00:00 a 10:30, UTC−06; en este supuesto hay registros disponibles para esa ventana. CAM-014 se incorpora como antecedente del cambio, no como revisión de toda la actividad anterior. Si una fuente no cubre la ventana, se registra el tramo faltante y se limita la conclusión. Excluido: contenido de conversaciones, dispositivos personales y sistemas del servicio externo, salvo encargo y autorización adicionales.
Entregables: inventario de fuentes revisadas, hallazgos con certeza y límites, acciones con dueño y una sesión de comprobación del cierre. Acceso: mecanismo aprobado con permisos mínimos, sin contraseñas por correo. Atención urgente: si surge un indicio nuevo, se comunica al coordinador por el canal acordado; no se espera al informe. Esta ficha sirve como punto de partida para acordar alcance, no como contrato ni cobertura de todos los riesgos.
Abrir ficha de alcance de auditoría
- Objetivo y decisión que se quiere tomar: ___
- Servicio, dominios y tipos de cuenta incluidos, identificados por referencias internas: ___
- Periodo observado y zona horaria: ___
- Sistemas excluidos y límites de la revisión: ___
- Responsable que autoriza y persona que recibe alertas urgentes: ___
- Fuentes de evidencia disponibles y sus limitaciones: ___
- Método aprobado de acceso y entrega de información: ___
- Actividades permitidas y cambios expresamente fuera de alcance: ___
- Entregables, criterios de prioridad y reunión de explicación: ___
- Custodia, conservación y eliminación de las copias de trabajo según el acuerdo aplicable: ___
La ficha es una plantilla para tu expediente interno. No envía información ni realiza un análisis desde esta página. Evita llenarla con credenciales, tokens, mensajes completos o datos personales que no sean necesarios para el encargo.
4. Pide evidencia suficiente, no un volcado de buzones
Para cada hallazgo, solicita la fuente, el periodo, la observación y su límite. Un registro puede no estar disponible por retención, licencia, permisos o porque el servicio no lo genera. Si falta, el informe debe indicar «no verificado» y explicar la consecuencia. La ausencia de registros no demuestra que todo esté bien ni permite afirmar que ocurrió un evento específico.
Las horas deben compararse con su zona horaria. Una captura aislada puede omitir el estado final o el contexto de una operación. Pide que el especialista distinga actividad observada, interpretación e información pendiente, y que depure datos al compartirlos. Mantener una referencia al registro autorizado suele ser más útil que copiar contenido privado en cada resumen.
El cliente también tiene trabajo: identificar responsables, aclarar cambios legítimos y confirmar qué procesos dependen del correo. Sin esa participación, una configuración válida para un flujo puede interpretarse mal. La revisión gana valor cuando cruza evidencia técnica con una explicación verificable del negocio.
5. Evalúa lo que recibes y cómo se cierra
Un informe útil permite decidir. Cada punto debería describir qué se observó, qué consecuencia razonable podría tener, qué evidencia lo respalda, qué no se pudo comprobar y quién debe evaluar la acción. Separa prioridad de certeza: un indicio de impacto alto puede requerir atención rápida aunque la investigación siga abierta.
- Hallazgo comprobado: tiene evidencia suficiente dentro del alcance y una explicación reproducible por personal autorizado.
- Indicio pendiente: exige una validación concreta; no debe presentarse como incidente confirmado.
- Mejora preventiva: responde a un riesgo o proceso, sin afirmar que ya fue explotado.
- Fuera de alcance: necesita otro encargo o información; no desaparece por no estar incluido.
El cierre no consiste en marcar recomendaciones como «hechas» después de enviar un correo. Acuerden quién valida la corrección autorizada, qué evidencia será suficiente y qué riesgos se aceptan o quedan pendientes. Una auditoría es una evaluación acotada en el tiempo: no garantiza entrega puntual de todos los mensajes ni inmunidad frente a amenazas futuras.
6. ¿Equipo interno, auditoría externa o respuesta a incidentes?
Puede bastar tu equipo interno si tiene competencia, acceso autorizado a las fuentes y tiempo para comprobar cambios y documentar el cierre. En el caso anterior no hace falta contratar a alguien sólo para encontrar un ticket que el propio responsable puede aportar. Conviene una revisión externa cuando necesitas independencia, conocimientos que faltan o capacidad que no tienes disponible; compara alcances, no etiquetas.
Una auditoría preventiva no sustituye respuesta a incidentes. Si hay actividad no reconocida en curso, busca al equipo autorizado que pueda evaluar esa urgencia. Si lo único observado es clasificación en spam, el servicio inicial puede ser de entregabilidad. Un proveedor que distingue esas rutas puede evitarte pagar por el encargo equivocado.
Una propuesta más cara puede justificarse si incluye personal con experiencia, explicación de hallazgos, coordinación con el proveedor y verificación posterior. El ahorro potencial está en reducir horas de interpretación y evitar decisiones apresuradas, no en comprar una garantía imposible. Pide por escrito qué actividades, horas, seguimiento y exclusiones cubre el precio.
Puedes consultar con Cobalt Blue Web u otro especialista si el alcance que necesitas puede atenderse, quién lo ejecutaría y qué entregables ofrecería. No presupongas capacidades forenses, certificaciones o respuesta permanente que no estén confirmadas en la propuesta. Si necesitas investigar un incidente, dilo expresamente: no todos los servicios de soporte equivalen a ese trabajo.
7. Usa IA para revisar el expediente, no para declarar culpables
La IA puede ayudar a convertir observaciones sintéticas en preguntas de revisión, ordenar una ficha o detectar contradicciones en un resumen depurado. No debería recibir buzones completos, secretos ni trazas identificables por canales no aprobados. Incluso un resumen aparentemente inocuo puede revelar personas, relaciones comerciales o hábitos de acceso.
El resultado necesita revisión humana y contraste con la evidencia original custodiada. Una explicación convincente no prueba una intrusión ni identifica al responsable. Mantén las conclusiones vinculadas a fuentes y límites: ésa es la diferencia entre una auditoría que ayuda a decidir y una lista de alarmas que sólo genera preocupación.
Aplicación concreta de IA al ejemplo
Con información totalmente sintética, puedes pedir: «Revisa estas tres frases: 30 destinatarios reportaron spam; un reenvío coincide con CAM-014; no se revisó el sistema del receptor externo. Separa hechos, inferencias y preguntas pendientes. No completes datos ausentes ni propongas cambios técnicos».
Salida ilustrativa, no una prueba ejecutada de un modelo: «Falta el total de mensajes para interpretar los 30 reportes. La autorización del reenvío no demuestra qué ocurrió con el contenido. La revisión del receptor externo queda fuera de alcance». El responsable puede comprobar esas tres observaciones contra la ficha. Si la IA escribe «el proveedor robó correos» o «no existe ningún riesgo», debe rechazarlo porque no se desprende de las entradas.
La utilidad está en detectar saltos lógicos y campos vacíos antes de la reunión. Las políticas de conservación, acceso y uso de datos varían según herramienta, cuenta y configuración; que una empresa tenga una licencia de IA no autoriza a cargar evidencia real. Usa primero material sintético y el proceso de privacidad aprobado. La decisión, la atribución y la custodia siguen en manos humanas.
Qué llevar a la primera conversación
Guarda la tabla de señales y la ficha. Lleva una descripción depurada del síntoma, la ruta que parece corresponder, el responsable interno y la decisión que necesitas tomar. No adjuntes contraseñas, tokens ni correos completos al formulario inicial. Puedes consultar el alcance con Cobalt Blue Web, comparar otro especialista o trabajar con tu equipo: pide siempre que la propuesta explique qué comprobará, qué no y cómo sabrás que el trabajo terminó.