Correo Corporativo Configurable para CRM y SaaS no es “poner un SMTP y ya”; en cambio, es definir reglas para que cada flujo llegue a inbox con evidencia, tiempos y control. Además, cuando el correo se cae o se degrada, el síntoma no siempre es obvio: primero se pierden respuestas, luego se frenan aprobaciones, y finalmente se rompen ciclos de ventas y soporte.
Correo corporativo configurable en CRM y SaaS: por qué la configuración define ventas y soporte
Primero, un CRM depende de correos para seguimiento, tareas, secuencias y confirmaciones. Asimismo, una plataforma SaaS usa correo para onboarding, restablecimiento de contraseña, alertas y facturación. Por lo tanto, si tu configuración no distingue entre correo humano y correo transaccional, terminas mezclando reputación, límites y credenciales. En consecuencia, lo que parecía un “detalle técnico” se vuelve un freno comercial.
Además, cuando alguien dice “no me llegó el correo”, la operación necesita pruebas: estado, timestamps, rebote y ruta. Por esta razón, la arquitectura debe incluir trazabilidad por mensaje, no solo “un buzón”.
Correo corporativo para CRM y herramientas SaaS: separa identidad humana y envíos del sistema
En segundo lugar, conviene separar dos mundos, el correo humano (ventas, soporte, finanzas) requiere bandejas, MFA, delegación y políticas internas. Por otro lado, el correo transaccional (tickets, onboarding, facturas, alertas) requiere colas, rate limit, reintentos y monitoreo.
Por lo tanto, Correo Corporativo Configurable para CRM y SaaS debe arrancar con una decisión simple: ¿qué envíos deben salir con identidad del sistema y cuáles deben salir como usuario? Además, cuando lo defines desde el inicio, evitas que una campaña o un lote masivo arrastre a todo el dominio a spam.
Si ya vienes de proyectos similares, te conviene comparar criterios operativos con Proveedor de Email Empresarial para Aspel y, además, reforzar el marco general con Proveedor de Email para ERP Empresarial. Asimismo, si tu empresa opera procesos corporativos complejos, la guía de Proveedor de Correo para Empresas con SAP te da señales útiles sobre SLA, auditoría y continuidad.
Correo corporativo configurable: autenticación SPF/DKIM/DMARC alineada, sin adivinanzas
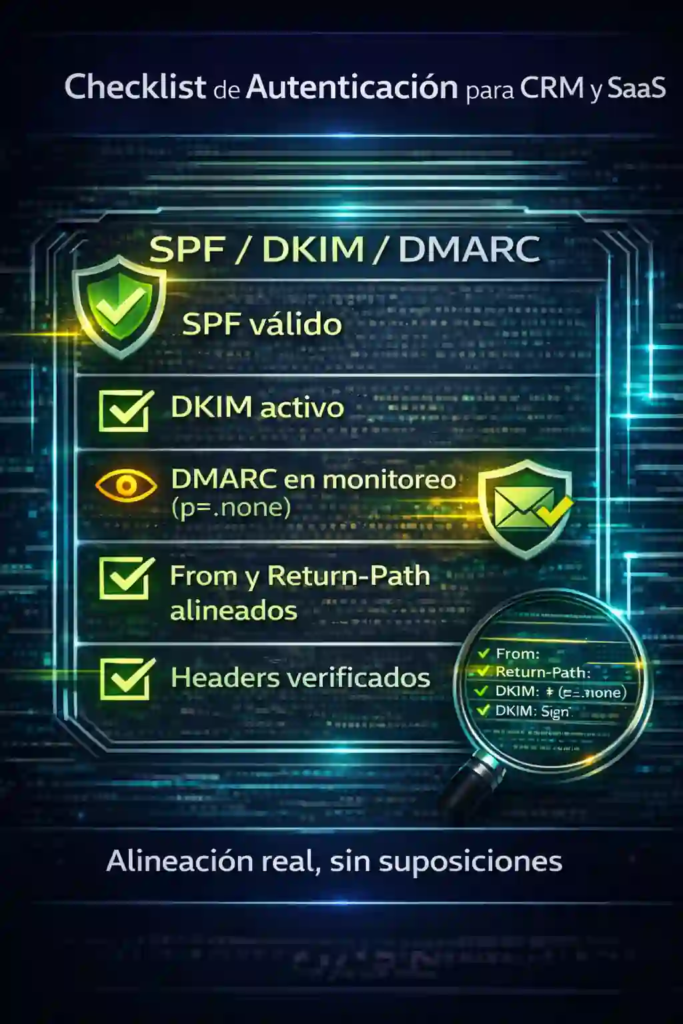
A continuación, la entregabilidad se decide con autenticación y alineación. En otras palabras, no basta con “tener SPF”; además, debes evitar que el From diga una cosa y el Return-Path otra. Por lo tanto, la implementación debe incluir validación en headers reales, no solo capturas de pantalla.
-
SPF: autoriza orígenes de envío. Sin embargo, si agregas demasiados “include”, puedes exceder límites de consulta y fallar validación.
-
DKIM: firma el correo. Por consiguiente, debe mantenerse estable y con rotación controlada.
-
DMARC: gobierna la política de verificación. Primero conviene monitoreo, luego cuarentena y, finalmente, rechazo cuando ya viste reportes y corregiste alineación.
Por esta razón, Correo Corporativo Configurable para CRM y SaaS debe incluir un procedimiento de cambios en DNS: quién aprueba, qué se documenta y cómo se prueba después del ajuste. Además, esto evita el error típico: “alguien tocó DNS” y, de hecho, la reputación se empezó a caer sin que nadie lo note.
Correo corporativo para CRM: entregabilidad medible (rebotes, quejas y retrasos)
Ahora bien, el correo no falla solo por spam. A veces, el problema es delay: llega tarde y, por lo tanto, el lead se enfría o el ticket se queda sin respuesta. Asimismo, hay rebotes que exigen acción inmediata, porque indican lista sucia o errores de captura.
En consecuencia, un esquema serio mide:
-
rebotes (hard vs soft) y su causa,
-
quejas/spam rate,
-
tiempos de entrega (p95/p99 si tienes volumen),
-
volumen por hora y picos,
-
estados de cola y reintentos.
Además, Correo Corporativo Configurable para CRM y SaaS debe definir umbrales: por ejemplo, si suben los hard bounces, se detiene la secuencia y se depura; si sube el delay, se revisa rate limit y capacidad; y si suben quejas, se analiza contenido y segmentación.
Correo corporativo en SaaS: colas, rate limit y reintentos para evitar duplicados
En plataformas SaaS, los eventos automáticos ocurren en ráfagas: registros, reset de contraseña, confirmaciones, avisos de seguridad. Por ello, necesitas colas. Además, necesitas rate limit, porque algunos receptores “throttlean” el envío cuando detectan volumen irregular.
Por lo tanto, Correo Corporativo Configurable para CRM y SaaS debe operar con:
-
cola de envío con prioridad (seguridad y acceso primero),
-
reintentos con backoff (no reintento agresivo),
-
correlación por Message-ID,
-
logging por evento (envió/entregó/rebotó/diferido).
En consecuencia, reduces duplicados, evitas reenvíos manuales y mantienes evidencia. Asimismo, cuando alguien reclama “me llegó doble”, puedes demostrar qué pasó y corregir con datos.
Correo corporativo configurable: integración con CRM (tracking, reply-to y reglas de hilos)
Además, el CRM necesita coherencia de hilos. Por ejemplo, el Reply-To debe regresar al canal correcto para que el CRM capture respuesta y no se pierda en una bandeja personal. Asimismo, el Message-ID y los encabezados deben mantenerse estables para que el threading no se rompa.
Por esta razón, Correo Corporativo Configurable para CRM y SaaS debe definir reglas:
-
dominios y subdominios de envío,
-
Reply-To por pipeline o por equipo,
-
plantillas con variables (sin contenido “clonado” en masa),
-
tracking controlado (sin disparar filtros),
-
pruebas por destino (Gmail, Outlook, dominios corporativos).
Además, cuando el proyecto crece, conviene estandarizar la capa de correo con infraestructura dedicada o planes diseñados para esa operación. Por eso, puedes evaluar los planes de servidores para correo electrónico empresarial para asegurar capacidad, seguridad y trazabilidad sin improvisación.
Correo corporativo para CRM y SaaS: seguridad operativa (MFA, mínimos privilegios y auditoría)
A la par, el riesgo no es solo “que llegue a spam”; también es compromiso de cuentas y fuga de datos. Por lo tanto, el correo humano debe ir con MFA, políticas de acceso y control de dispositivos. Asimismo, el correo del sistema no debe autenticarse con contraseñas de usuarios reales; en cambio, debe usar credenciales de aplicación o un relay con permisos mínimos.
En consecuencia, Correo Corporativo Configurable para CRM y SaaS se vuelve más predecible: si se filtra una contraseña humana, no compromete el envío transaccional, y si el sistema sufre abuso, no arrastra la reputación del equipo completo.
Correo corporativo configurable: SLA, soporte y “tiempo de recuperación” real
Aunque todo esté bien configurado, los incidentes ocurren: bloqueos temporales, picos, cambios de reputación, errores de DNS. Por eso, necesitas soporte con SLA por severidad y un flujo de escalamiento. Además, necesitas bitácora y reporte post-incidente, porque así reduces reincidencia.
Por esta razón, Correo Corporativo Configurable para CRM y SaaS debe incluir un acuerdo operativo: qué se considera P1 (por ejemplo, reset de contraseña no entregado), qué se considera P2 (delays elevados), y qué se considera P3 (ajustes de plantillas). Asimismo, el SLA debe decir quién actúa, cómo y en cuánto tiempo.
Si quieres convertir esto en compra e implementación con entregables claros (no solo “un plan”), puedes centralizar selección y contratación desde la tienda en línea y, después, alinear la puesta en marcha con pruebas y documentación.
Correo corporativo para CRM y SaaS: checklist de salida a producción
Antes de liberar secuencias, onboarding y notificaciones críticas, conviene ejecutar pruebas que simulen operación real:
-
envío a destinos críticos (Gmail/Outlook/corporativos),
-
verificación de headers (SPF/DKIM/DMARC y alineación From/Return-Path),
-
prueba de picos con rate limit activo,
-
revisión de logs por mensaje (estado y timestamps),
-
monitoreo inicial con umbrales y alertas,
-
prueba de respuesta (Reply-To y captura en CRM).
Además, Correo Corporativo Configurable para CRM y SaaS debe documentar: registros DNS, credenciales de aplicación, límites por minuto, y ruta de escalamiento. Así, cuando alguien cambie algo, el equipo puede revalidar sin perder semanas.
Si prefieres que un equipo lo aterrice con diagnóstico, pruebas y documentación, el paso directo es contactar con la agencia Cobalt Blue Web y definir arquitectura, métricas y SLA desde el inicio.
FAQ´s: preguntas y respuestas
1) ¿Qué significa “correo corporativo configurable” en un CRM?
Significa que puedes controlar identidad de envío, Reply-To, plantillas, límites y trazabilidad, de modo que el CRM capture respuestas y el envío mantenga reputación.
2) ¿Por qué conviene separar correo humano y transaccional en SaaS?
Porque así no mezclas reputación ni credenciales. Además, el transaccional requiere colas y reintentos que no aplican al correo humano.
3) ¿SPF, DKIM y DMARC realmente impactan la entregabilidad?
Sí. Sin embargo, lo decisivo es la alineación y la verificación en headers reales. Por lo tanto, hay que probar con destinos exigentes y monitorear.
4) ¿Qué es más peligroso: spam o retraso (delay)?
Ambos. El spam rompe la bandeja; el delay rompe tiempos de respuesta y conversión. En consecuencia, conviene medir rebotes, quejas y tiempos de entrega.
5) ¿Cómo evito duplicados cuando hay reintentos?
Con colas, reintentos con backoff y logging por Message-ID. Además, evita reenvíos manuales sin revisar el estado real del mensaje.
6) ¿Qué debo monitorear para saber si el correo “está sano”?
Rebotes (hard/soft), spam rate/quejas, delays, volumen por hora, estados de cola y bloqueos. Asimismo, define umbrales para alertas.
7) ¿Cómo afecta el tracking del CRM a la entregabilidad?
Si se implementa sin control, puede activar filtros. Por lo tanto, conviene usar tracking moderado, dominios consistentes y pruebas por destino.
8) ¿Qué señales indican que necesito rediseñar mi correo para CRM/SaaS?
Rebotes recurrentes, delays altos, correos a spam en picos, falta de evidencia de entrega, y dependencia de “reenviar manualmente” para salir del paso.
9) ¿Qué debe incluir un SLA útil para correo del sistema?
Severidades (P1/P2/P3), tiempos de respuesta, escalamiento y bitácora. Además, debe incluir post-mortem y acciones preventivas.
10) ¿Cuál es el siguiente paso para implementarlo con pruebas y documentación?
Definir arquitectura (humano vs transaccional), autenticar y validar, activar monitoreo y formalizar SLA. Para hacerlo con acompañamiento, puedes contactar con la agencia Cobalt Blue Web
El Proveedor de Correo para Empresas con SAP no se elige por “cuántas cuentas incluye”, sino por cómo sostiene flujos reales: aprobaciones, alertas, notificaciones de compras, confirmaciones y documentos que deben llegar a tiempo. Además, cuando el correo falla, SAP puede seguir operando internamente, aunque el negocio pierda continuidad hacia afuera: el aprobador no recibe el aviso, el cliente no recibe la factura y, por lo tanto, la cobranza se vuelve lenta.
Proveedor de Correo para Empresas con SAP: qué debe garantizar en operación
Primero, SAP genera correos con dos perfiles distintos: comunicaciones humanas (usuarios y equipos) y comunicaciones del sistema (workflows, alertas, estados, envíos automáticos). Por eso, el proveedor debe garantizar entregabilidad consistente, trazabilidad y soporte. Además, el servicio debe ser predecible en picos, porque los cierres contables y los periodos de facturación suelen disparar volumen y adjuntos.
Asimismo, en entornos corporativos, lo crítico es la evidencia: logs, códigos de rebote, tiempos de cola y pruebas de autenticación. En consecuencia, el correo deja de ser “un canal” y se vuelve un componente de auditoría operativa.
Proveedor de Correo para Empresas con SAP: separa correo humano y correo del sistema
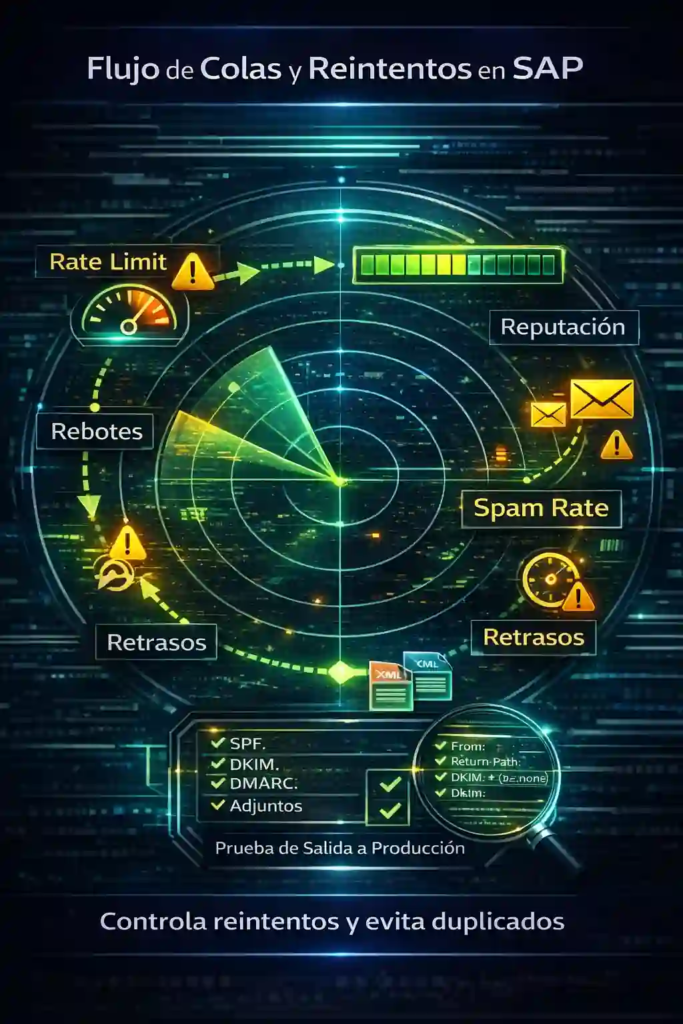
Aunque algunas empresas intentan enviar todo desde un mismo dominio y la misma infraestructura, eso suele terminar en reputación mezclada. Además, cuando SAP envía lotes de notificaciones, el patrón puede parecer automatizado, y entonces los filtros endurecen criterios para el dominio completo.
Por lo tanto, un enfoque profesional separa:
-
Correo humano: cuentas de usuarios (ventas, compras, finanzas, soporte) con controles de acceso, MFA y políticas corporativas.
-
Correo transaccional SAP: notificaciones del sistema con colas, rate limit, reintentos controlados y reputación aislada (idealmente con subdominio o identidad específica).
Así, si el tráfico transaccional entra en un periodo de “calentamiento” o sufre rebotes por listas desactualizadas, no arrastra al correo humano a spam.
Además, si vienes comparando escenarios con otros ERPs, te conviene contrastar la arquitectura con tu referencia de Servicio de Email Empresarial para Sistemas Odoo, revisar criterios operativos en Proveedor de Email Empresarial para Aspel y, después, unificar el enfoque con Proveedor de Email para ERP Empresarial.
Autenticación: SPF/DKIM/DMARC alineados, o la entregabilidad se vuelve lotería
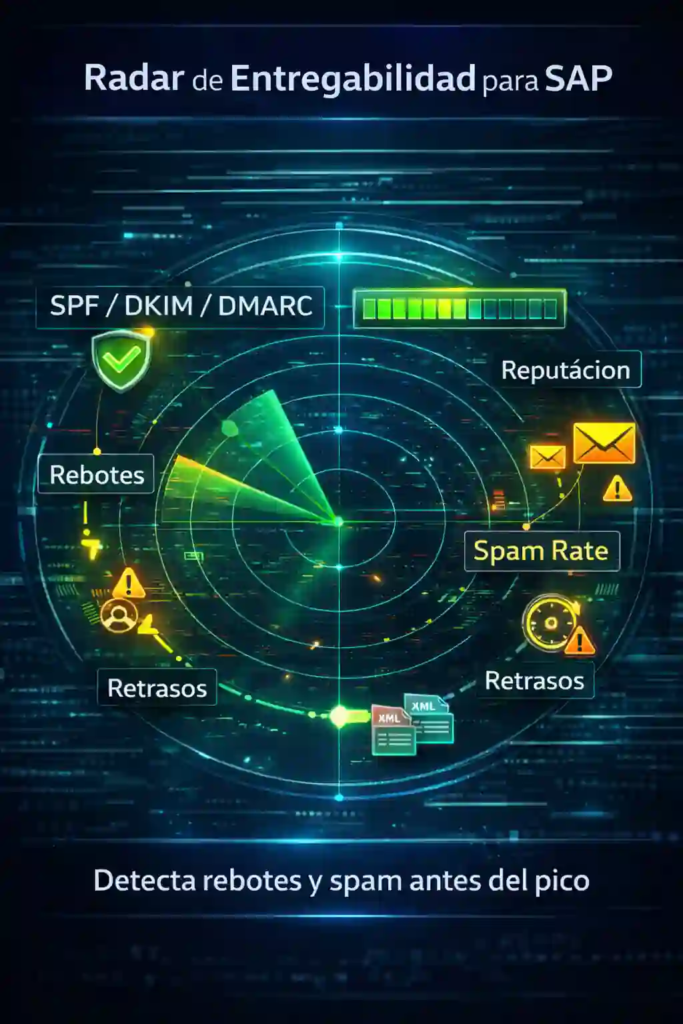
Aquí se gana o se pierde el “inbox”. En otras palabras, no basta con “tener SPF”; además, debe existir alineación real en headers y control de cambios en DNS.
-
SPF: define qué servidores pueden enviar por el dominio. Sin embargo, si se agregan includes sin gobierno, se exceden límites de consultas y entonces falla la validación.
-
DKIM: firma los correos. Por lo tanto, debe estar activo, ser consistente y rotar llaves con un procedimiento definido.
-
DMARC: protege la identidad del dominio. Aun así, conviene implementarlo por fases (monitoreo → cuarentena → rechazo) para no romper envíos legítimos.
Además, el detalle que más se rompe en proyectos es la alineación From / Return-Path: si no alinean, puedes tener SPF y DKIM “presentes”, aunque el receptor siga desconfiando. Por eso, el proveedor debe validar con correos reales y entregar evidencia de headers.
Entregabilidad para SAP: reputación, rebotes, quejas y retrasos medibles
En SAP, el problema no siempre es “spam”; a veces es “retraso”. Por ejemplo, una aprobación llega tarde y el proceso se frena aunque el correo termine entregándose. Por lo tanto, además de tasas de rebote, necesitas métricas de delay, cola y reintentos.
Asimismo, los rebotes deben clasificarse:
-
Hard bounce: dominio inexistente o dirección inválida; se debe depurar.
-
Soft bounce: buzón lleno, política temporal o throttling; requiere reintento controlado.
-
Bloqueo por reputación: indica un problema sistémico; requiere acción inmediata.
En consecuencia, el Proveedor de Correo para Empresas con SAP se evalúa por su capacidad de interpretar señales y proponer acciones concretas, no por “un panel genérico”.
Colas, rate limit y reintentos: control sin duplicados
Además, cuando SAP envía notificaciones, es común que haya picos por lotes o por ejecuciones programadas. Por eso, el proveedor debe soportar:
-
Cola de envío con prioridad (por ejemplo, aprobaciones y seguridad por encima de newsletters internos).
-
Rate limit para evitar bloqueos por ráfagas.
-
Reintentos con backoff, para no generar duplicados y no degradar reputación.
-
Logging por mensaje, de modo que se pueda auditar qué ocurrió en cada envío.
Así, si el área de compras dice “no me llegó”, puedes validar estado real (entregado, diferido, rebotado, bloqueado) sin depender de “reenviar a mano”.
Seguridad y compliance: SAP, auditoría y control de acceso
En empresas con SAP, la seguridad no es opcional: hay accesos privilegiados, procesos sensibles y, en muchos casos, auditorías. Por lo tanto, el correo debe incluir:
-
TLS en tránsito y políticas consistentes (evitar downgrade).
-
MFA para usuarios humanos.
-
Principio de mínimo privilegio: SAP no debe autenticarse con la contraseña de un usuario real; en cambio, debe usar credenciales de aplicación o un relay controlado.
-
Bitácora y retención alineadas a políticas internas.
Además, cuando hay incidentes, el SLA debe incluir escalamiento y evidencia. Así, el área de TI y el área de negocio pueden trabajar con el mismo “lenguaje”: impacto y tiempos.
Checklist de salida a producción para correo SAP
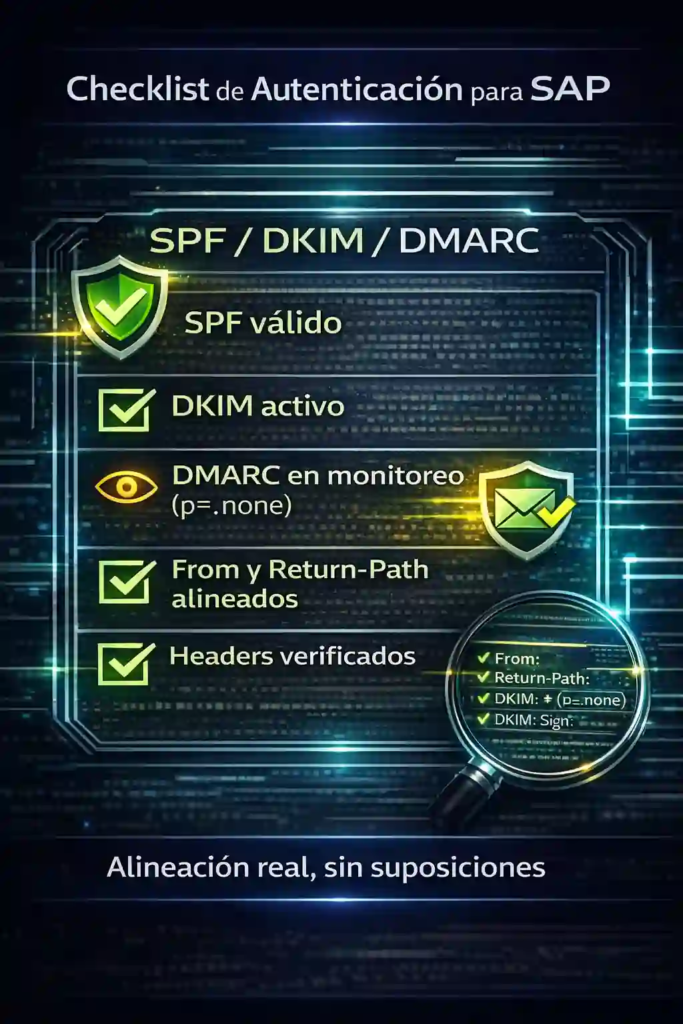
Antes de liberar envíos masivos o workflows críticos, conviene ejecutar una salida a producción con pruebas operativas:
-
Envíos a destinos exigentes (Gmail, Outlook, dominios corporativos).
-
Validación de headers (SPF pass, DKIM pass, DMARC pass, alineación From/Return-Path).
-
Pruebas con adjuntos típicos (PDF/XML si aplica) y tamaños reales.
-
Simulación de picos con rate limit activo.
-
Verificación de logs por mensaje y tiempos de entrega.
-
Alertas por umbrales (rebote alto, delay anormal, bloqueos).
De hecho, este checklist reduce “incidentes fantasma” donde el usuario afirma que no llegó, aunque el problema sea un rebote por dirección inválida o un throttling del receptor.
Qué pedirle a un proveedor: soporte con SLA y servicios listos para operar
Si tu operación depende de aprobaciones y notificaciones, entonces el soporte es parte del producto. Por lo tanto, pide:
-
SLA por severidad (P1/P2/P3),
-
escalamiento real (L1/L2/L3),
-
bitácora y reporte post-incidente,
-
recomendaciones documentadas (DNS, reputación, límites, listas).
Además, si necesitas servidores diseñados específicamente para correo corporativo (capacidad, seguridad y operación), puedes revisar los planes de servidores para correo electrónico empresarial y alinear lo técnico con lo operativo.
Dónde se materializa la decisión: comprar, implementar y documentar
Cuando se aterriza un proyecto, el reto no es “comprar algo”; es implementarlo sin romper flujos. Por eso, si quieres convertir la decisión en una compra clara, con entregables y continuidad, puedes consolidar productos y servicios en la tienda en línea y, además, definir un alcance con roles y pruebas.
Asimismo, si prefieres una evaluación guiada (dominio, autenticación, rutas, monitoreo, y checklist de salida a producción), el camino más directo es contactar con la agencia Cobalt Blue Web para diseñar y operar el correo SAP como un sistema medible, no como una suposición.
Señales claras de que tu correo SAP ya necesita un rediseño
Además, hay síntomas que se repiten cuando el proveedor o la arquitectura ya no alcanza:
-
aprobaciones que “a veces llegan” y a veces se retrasan,
-
rebotes recurrentes en clientes importantes,
-
spam rate que sube en cierres o picos,
-
necesidad de “reenviar manualmente” para salir del paso,
-
falta de evidencia (nadie puede demostrar qué pasó),
-
cambios en DNS sin gobierno y sin documentación.
En consecuencia, el Proveedor de Correo para Empresas con SAP debe evaluarse con enfoque de continuidad: menos fricción, menos reproceso y más evidencia.
FAQ´s sobre correo empresarial con SAP (Q&A)
1) ¿Por qué el correo es crítico en SAP si el ERP ya tiene workflows internos?
Porque muchas decisiones ocurren fuera del ERP (aprobadores, proveedores, clientes). Si el correo falla o se retrasa, el workflow se frena en la práctica.
2) ¿Qué diferencia hay entre correo humano y correo transaccional SAP?
El correo humano es de usuarios; el transaccional lo envía el sistema. Por lo tanto, deben separarse para evitar mezclar reputación y para controlar colas y reintentos.
3) ¿SPF, DKIM y DMARC son obligatorios para SAP?
En la práctica, sí, porque definen confianza del receptor. Además, deben estar alineados y verificados en headers reales para que no sea “lotería”.
4) ¿Cómo detecto si el problema es spam o retraso?
Con métricas: spam rate, rebotes y delays. Si hay delays altos, el correo llega tarde aunque no caiga en spam, y eso también afecta operación.
5) ¿Qué debo pedirle al proveedor para evitar duplicados?
Colas con control, reintentos con backoff, logging por mensaje y correlación por Message-ID. Así, no reenvías manualmente sin evidencia.
6) ¿Conviene usar subdominio para correos del sistema?
Sí, porque separa reputación y permite políticas específicas. Además, facilita implementar DMARC por etapas sin afectar a toda la organización.
7) ¿Qué métricas mínimas debo monitorear en un entorno SAP?
Rebotes clasificados, quejas/spam rate, delays, volumen por hora, estados de cola y bloqueos. Además, conviene definir umbrales de alerta.
8) ¿Cómo hago una salida a producción segura para correo SAP?
Prueba destinos críticos, valida headers, simula picos con rate limit, envía adjuntos reales y confirma logs. Luego, habilita monitoreo con alertas por umbrales.
9) ¿Qué incluye un buen SLA para correo corporativo con SAP?
Tiempos por severidad, escalamiento L1/L2/L3, bitácora y post-mortem. Además, recomendaciones documentadas para prevenir reincidencia.
10) ¿Cuál es el siguiente paso si quiero implementar esto con alcance y evidencia?
Definir arquitectura (humano vs transaccional), autenticar y validar headers, y activar monitoreo con SLA. Para hacerlo con guía y entregables, puedes contactar con la agencia Cobalt Blue Web.
Proveedor de Email para ERP Empresarial: si el correo se cae, se atrasa o llega a spam, tu ERP puede “seguir prendido”, aunque tu operación pierde confirmaciones, evidencia y seguimiento. Además, cuando el envío de facturas y avisos se vuelve intermitente, aumentan reclamaciones, se duplican reintentos y, por lo tanto, sube el costo administrativo.
Proveedor de Email para ERP Empresarial: qué problema resuelve en operación
Primero, un ERP no envía “correos sueltos”; en cambio, dispara eventos: facturación, estados de cuenta, avisos de inventario, tickets y notificaciones a clientes. Además, esos eventos suelen concentrarse en picos (cierres, cobranza, campañas o cortes internos). Por eso, necesitas un servicio que sostenga volumen, adjuntos y reputación de forma estable, y no solo “un SMTP que responde”.
Asimismo, si el email es parte del flujo de cobro, la palabra clave es trazabilidad: saber qué se envió, qué se entregó, qué rebotó y qué quedó en cola. De hecho, esa evidencia reduce discusiones internas y acelera decisiones.
Proveedor de Email para ERP Empresarial: separa correo humano y correo transaccional
Aunque suene práctico usar el mismo buzón para todo, en realidad mezclar correo humano (ventas, soporte, cobranza) con correo transaccional del ERP suele contaminar reputación. Además, cuando el ERP manda lotes grandes, el patrón se parece a “envío automatizado”, y entonces algunos filtros endurecen reglas para tu dominio completo.
Por lo tanto, conviene separar identidades y rutas: por ejemplo, cuentas humanas con políticas de acceso y, en paralelo, un subdominio o identidad exclusiva para el ERP. Así, si un lote de facturas genera rebotes, no arrastra a “ventas@” a spam. En ese mismo sentido, si ya operas Odoo o Aspel, puedes comparar enfoques con tu implementación anterior en Servicio de Email Empresarial para Sistemas Odoo y, además, ver criterios específicos en Proveedor de Email Empresarial para Aspel.
Proveedor de Email para ERP Empresarial: autenticación SPF/DKIM/DMARC sin suposiciones
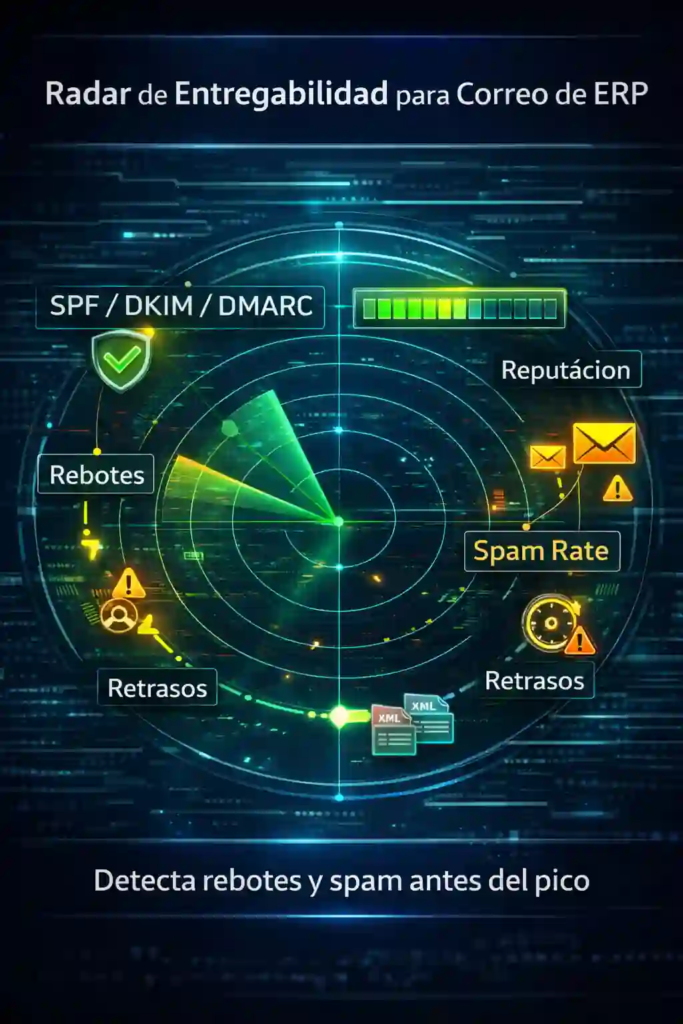
Aquí se decide gran parte de la entregabilidad. En otras palabras, no basta con “configurar SPF”; además, necesitas alineación real en headers y control de cambios. Por lo tanto, exige que el proveedor entregue pruebas y verificación, no solo instrucciones genéricas.
SPF: autoriza quién envía por tu dominio. Sin embargo, si agregas includes sin control, puedes exceder límites de consulta y, entonces, fallar validación.
DKIM: firma el correo; además, debe ser estable, rotar llaves cuando corresponde y mantener consistencia al migrar infraestructura.
DMARC: protege tu identidad y reduce spoofing; sin embargo, debe implementarse por etapas (monitoreo → cuarentena → rechazo) para no bloquear tráfico legítimo.
A la vez, lo que más se rompe en migraciones es la alineación entre From y Return-Path; por eso, hay que verificar headers reales con correos enviados a diferentes destinos.
Proveedor de Email para ERP Empresarial: reputación, rebotes y retrasos medibles
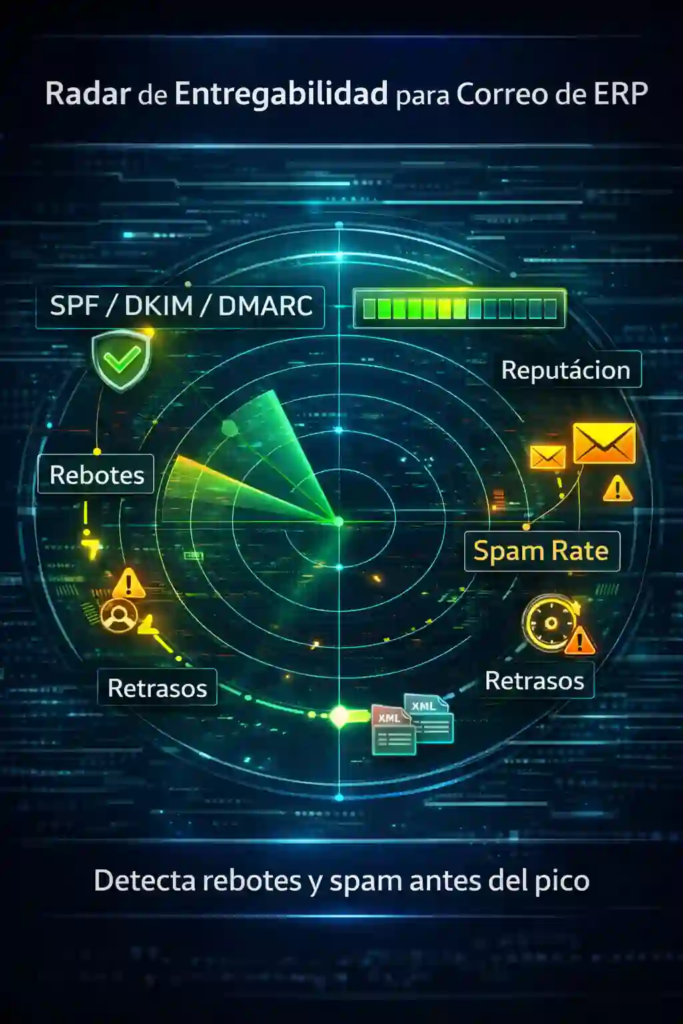
Aunque tengas autenticación perfecta, la reputación puede bajar si tu lista está sucia o si envías en ráfagas agresivas. Además, los rebotes no son iguales: no es lo mismo “buzón lleno” que “dominio inexistente” o “bloqueo por política”. Por consiguiente, un proveedor útil clasifica rebotes, identifica tendencias y propone acciones.
Asimismo, el retraso (delay) es un síntoma silencioso: el correo “sale”, aunque llega tarde, y entonces el cliente paga tarde o reclama. Por eso, el servicio debe medir tiempos de entrega, cola y reintentos. En particular, si tu ERP manda adjuntos pesados (XML/PDF), conviene monitorear cuánto aumenta el delay por tamaño y por destino (Gmail, Outlook, dominios corporativos).
Proveedor de Email para ERP Empresarial: colas, rate limit y reintentos sin duplicados
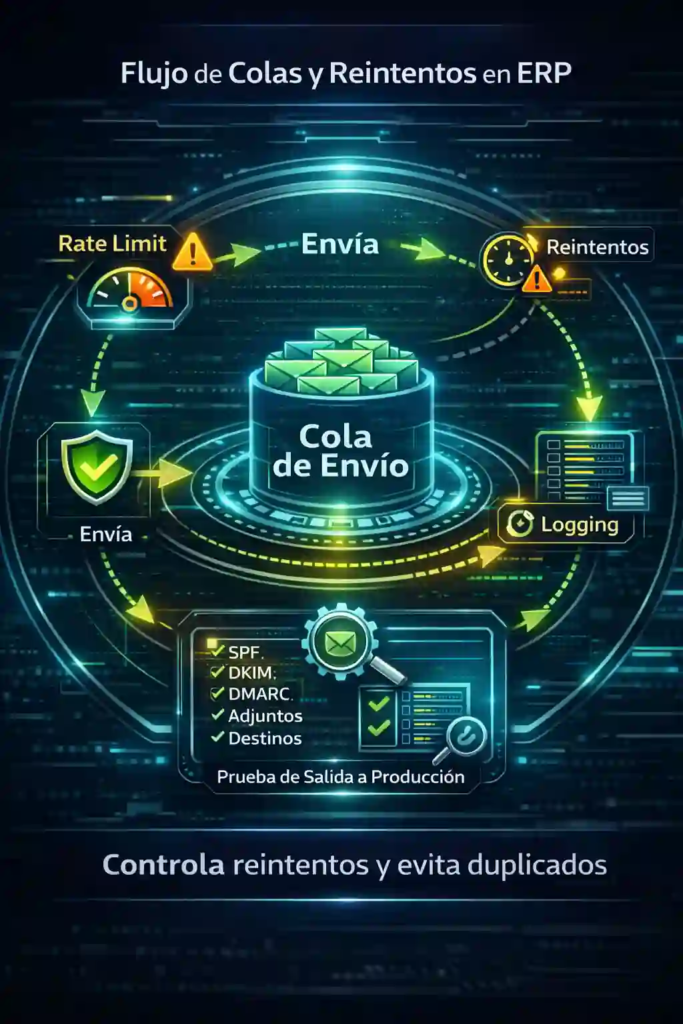
En operación real, siempre habrá destinatarios que fallen temporalmente. Por lo tanto, necesitas colas y reintentos controlados, con reglas claras: cuántos intentos, cada cuánto, y cuándo “marcar como fallido” para que el área administrativa actúe.
Además, los duplicados se vuelven un problema cuando el sistema reintenta “a ciegas” o cuando alguien reenvía manualmente sin revisar bitácoras. Por esa razón, el proveedor debe ofrecer logging por mensaje (Message-ID), correlación de eventos y evidencia de entrega. Así, en lugar de reenviar por intuición, decides por estado: entregado, rebotado, diferido, bloqueado.
Proveedor de Email para ERP Empresarial: adjuntos de facturación y políticas anti-spam
Los adjuntos hacen que el correo sea más “pesado” y más revisado por filtros. Además, si envías el mismo asunto y el mismo cuerpo cientos de veces con PDF/XML, puedes parecer automatización agresiva, incluso si es legítima.
Por lo tanto, conviene controlar:
-
tamaño máximo por mensaje y compresión razonable,
-
límites por minuto/hora (rate limit),
-
plantillas que mantengan claridad, aunque eviten clones exactos,
-
pruebas de salida a producción con destinos reales.
En consecuencia, reduces bloqueos y evitas que el equipo de cobranza pierda tiempo reconstruyendo evidencia.
Proveedor de Email para ERP Empresarial: soporte con SLA y escalamiento operativo
Si el correo es parte del cobro, el soporte debe ser medible. Además, “responder rápido” no sirve si no hay diagnóstico: necesitas bitácora, estado de incidentes y escalamiento real. Por lo tanto, pide tiempos por severidad, canales formales y un procedimiento para picos.
Asimismo, un buen soporte deja documentación: qué se cambió en DNS, qué se ajustó en rate limit, qué rebotes se depuraron y qué pruebas se ejecutaron. De esta forma, tu operación no depende de una sola persona.
Si quieres aterrizar un alcance con entregables (autenticación, pruebas, monitoreo y documentación), puedes iniciar con una evaluación guiada al contactar con la agencia Cobalt Blue Web y definir una ruta de implementación sin improvisación.
Proveedor de Email para ERP Empresarial: infraestructura del ERP y por qué influye en el correo
Aunque el proveedor de email sea sólido, si tu servidor del ERP está lento, los procesos se atrasan, las colas crecen y los reintentos se disparan. Además, cuando el ERP “se queda pensando”, se rompen ventanas de envío y cambian patrones, lo cual puede afectar reputación.
Por eso, si ya ves síntomas de saturación, conviene estabilizar primero. En particular, esta guía de evitar caídas y lentitud en servidores cloud para sistemas te ayuda a identificar cuellos de botella (CPU, I/O, red, backups sin restore probado) que terminan afectando envío de facturas y notificaciones.
Ahora bien, si tu ERP corre en Windows o requiere compatibilidad específica, vale la pena evaluar una base más controlable, como servidores VPS Windows para sistemas administrativos, para estandarizar colas, logging y monitoreo con mayor margen operativo.
Proveedor de Email para ERP Empresarial: criterios para comparar proveedores sin caer en marketing
Cuando comparas, evita quedarte en “cuántas cuentas incluye”. Mejor, valida evidencia y operación:
-
autenticación alineada (SPF/DKIM/DMARC) con verificación en headers,
-
reputación y métricas (rebotes, quejas, spam rate, delays),
-
colas y reintentos con control y bitácora por mensaje,
-
soporte con SLA y escalamiento,
-
pruebas de salida a producción (incluyendo adjuntos y destinos críticos).
Además, si también estás revisando infraestructura general, la guía de proveedores de servidores cloud en México para empresas te ayuda a comparar soporte, continuidad y criterios que, aunque parezcan “infra”, se reflejan directo en operación de correo del ERP.
Si tu prioridad es escalar sin caos (picos de facturación, campañas y cierres), entonces un enfoque práctico es operar sobre servidores virtuales cloud VPS para absorber demanda, separar servicios y mantener telemetría estable.
Proveedor de Email para ERP Empresarial: checklist de salida a producción
Antes de “liberar” el envío, conviene ejecutar pruebas que simulen tu operación real, no una demo:
-
envío con adjuntos a Gmail, Outlook y dominio corporativo,
-
revisión de headers (alineación From/Return-Path, DKIM firmado, SPF pass, DMARC pass),
-
prueba de lotes controlados (rate limit activo),
-
verificación de logging (Message-ID, estados, tiempos de entrega),
-
monitoreo inicial con umbrales (rebote alto, delay anormal, bloqueo).
Además, documenta quién autoriza cambios en DNS y quién ejecuta ajustes; así, evitas “arreglos rápidos” que rompen alineación.
FAQ´s: sobre correo para ERP
1) ¿Qué debe tener un correo para ERP para que no caiga en spam?
Debe tener autenticación alineada (SPF, DKIM y DMARC), control de reputación y ritmo de envío. Además, conviene monitorear rebotes y retrasos desde el primer día.
2) ¿Por qué el correo del ERP se entrega “tarde” aunque no rebote?
Porque puede quedar en cola (por rate limit, saturación del servidor o políticas del destinatario). Por lo tanto, medir delays y cola es tan importante como medir rebotes.
3) ¿Conviene usar el mismo dominio para correo humano y notificaciones del sistema?
A menudo no. En cambio, separar identidad o subdominio protege la reputación del correo humano cuando el ERP envía lotes grandes.
4) ¿Qué es la alineación From/Return-Path y por qué importa?
Es la coherencia entre el dominio visible y el dominio técnico del envío. Si no alinean, los filtros desconfían, incluso con SPF/DKIM presentes.
5) ¿Cómo evito duplicados cuando hay reintentos?
Necesitas colas y reintentos controlados, además de logging por mensaje. Así, no reenvías manualmente sin revisar estado real.
6) ¿Los adjuntos PDF/XML aumentan el riesgo de bloqueo?
Sí, sobre todo si son pesados o repetitivos. Por eso, conviene aplicar límites, compresión razonable y pruebas por destino.
7) ¿Qué métricas mínimas debo pedirle al proveedor?
Rebotes clasificados, quejas/spam rate, delays, volumen por hora y estados de cola. Además, pide evidencia en bitácoras, no solo “panel bonito”.
8) ¿Cómo sé si mi problema es el proveedor de correo o el servidor del ERP?
Si ves lentitud, timeouts o saturación, el ERP puede generar patrones de reintento y cola. Por lo tanto, revisa rendimiento, red y I/O antes de culpar al correo.
9) ¿Qué debo exigir al soporte para un flujo de facturación y cobranza?
SLA por severidad, escalamiento real, bitácora y recomendaciones documentadas. Además, pide pruebas de salida a producción y plan de monitoreo.
10) ¿Cuándo conviene migrar a una arquitectura VPS/Cloud?
Cuando hay picos recurrentes, cierres con lotes masivos y necesidad de separar servicios. En ese caso, una plataforma con monitoreo y margen reduce incidentes repetitivos.
Para convertir esta evaluación en un plan con responsables, pruebas y monitoreo continuo, lo más eficiente suele ser pedir un diagnóstico con alcance y entregables al contactar con la agencia Cobalt Blue Web.
Proveedor de Email Empresarial para Aspel no significa “tener una bandeja bonita”; más bien, significa asegurar que el sistema envíe CFDI, avisos y confirmaciones con trazabilidad, entregabilidad y soporte. Además, cuando el correo falla, la operación no se detiene de inmediato, aunque sí se vuelve ciega: no hay confirmaciones, no hay seguimiento y, por lo tanto, aumentan reclamaciones y reprocesos.
Qué debe resolver un proveedor de correo para Aspel en el día a día
Primero, Aspel se usa para ventas, contabilidad y procesos administrativos donde el correo es el canal natural de salida: envío de facturas, estados de cuenta, recordatorios y notificaciones. Además, los picos existen, sobre todo en cierres, cobranza y periodos de alta facturación. Por eso, un proveedor serio no se mide por “si envía un correo de prueba”, sino por cómo sostiene volumen, adjuntos y reputación sin degradarse.
Asimismo, es clave que el servicio deje evidencia: registros de entrega, rebotes clasificados y tiempos de cola. En consecuencia, el área administrativa puede distinguir entre “se envió” y “se entregó”, y entonces toma decisiones con datos, no con suposiciones.
Separación operativa: correo humano vs correo transaccional del sistema
En segundo lugar, conviene separar lo que envían las personas (ventas, cobranza, soporte) de lo que envía el sistema (notificaciones automáticas, CFDI, avisos). De hecho, mezclar ambos mundos en un mismo buzón suele contaminar reputación: si una campaña o un lote masivo dispara quejas o rebotes, también se afecta el correo humano.
Por lo tanto, un buen diseño usa identidades y rutas distintas: por ejemplo, un subdominio de envío para el sistema y el dominio principal para cuentas humanas. Además, esa separación simplifica políticas de autenticación, límites y monitoreo. Así, si mañana hay un pico de facturación, no arrastras al equipo completo a spam.
Autenticación y reputación: la base técnica que define la bandeja de entrada
Ahora bien, la mayoría de los problemas de entregabilidad no aparecen “por azar”; más bien, aparecen por autenticación incompleta o desalineada. Por eso, el Proveedor de Email Empresarial para Aspel debe incluir un alcance claro de DNS, alineación y verificación, no solo “te ayudamos con SPF”.
SPF con permisos mínimos y control de cambios
En primer lugar, SPF autoriza quién puede enviar por tu dominio. Sin embargo, cuando se agregan includes sin control, se exceden límites de consultas y, entonces, el registro deja de validar. Por lo tanto, la regla práctica es: permisos mínimos, inventario de orígenes y un procedimiento para cambios, especialmente si hay múltiples herramientas enviando (ERP, CRM, formularios, etc.).
DKIM estable: firma consistente y rotación de llaves
Además, DKIM debe firmar los correos con llaves controladas por la organización. Asimismo, la firma debe ser consistente y rotar cuando corresponde, sin “romper” el envío. En consecuencia, si se migra infraestructura o se cambia relay, la firma sigue alineada y la reputación no se reinicia sin necesidad.
DMARC por etapas: monitoreo, ajuste y endurecimiento
De manera complementaria, DMARC se implementa por etapas: primero en monitoreo para observar reportes, después en cuarentena, y finalmente en rechazo cuando el tráfico está limpio. Así, reduces spoofing y, al mismo tiempo, evitas bloquear correos legítimos por una mala alineación de From/Return-Path.
Adjuntos CFDI: XML/PDF, tamaños y patrones que disparan filtros
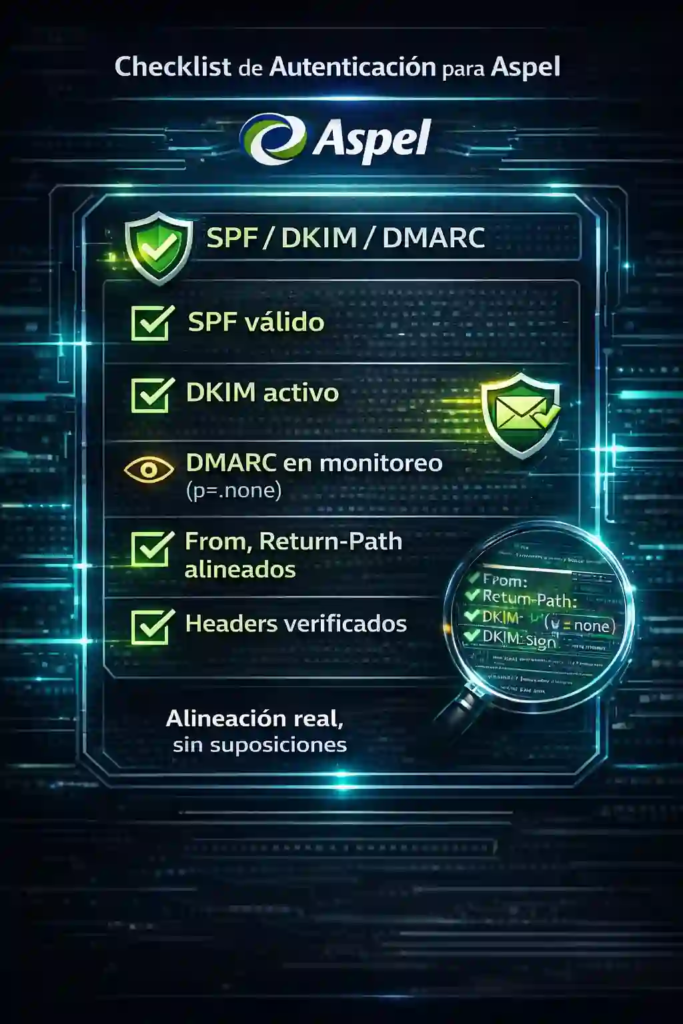
Además, en Aspel el envío de CFDI suele incluir XML y PDF. Por lo tanto, el servicio debe contemplar políticas de adjuntos: tamaños máximos, compresión razonable, y límites por mensaje. Asimismo, los filtros aprenden patrones; en consecuencia, si se envían cientos de correos idénticos con adjuntos similares en pocos minutos, se eleva el riesgo de bloqueo o spam.
Por eso, conviene implementar rate limit y ventanas de envío para lotes, además de plantillas con variación mínima (por ejemplo, asuntos consistentes, aunque no clones exactos) y encabezados correctamente firmados. En otras palabras, se trata de enviar “como operación”, no “como campaña”.
Colas, reintentos y trazabilidad: control sin duplicados
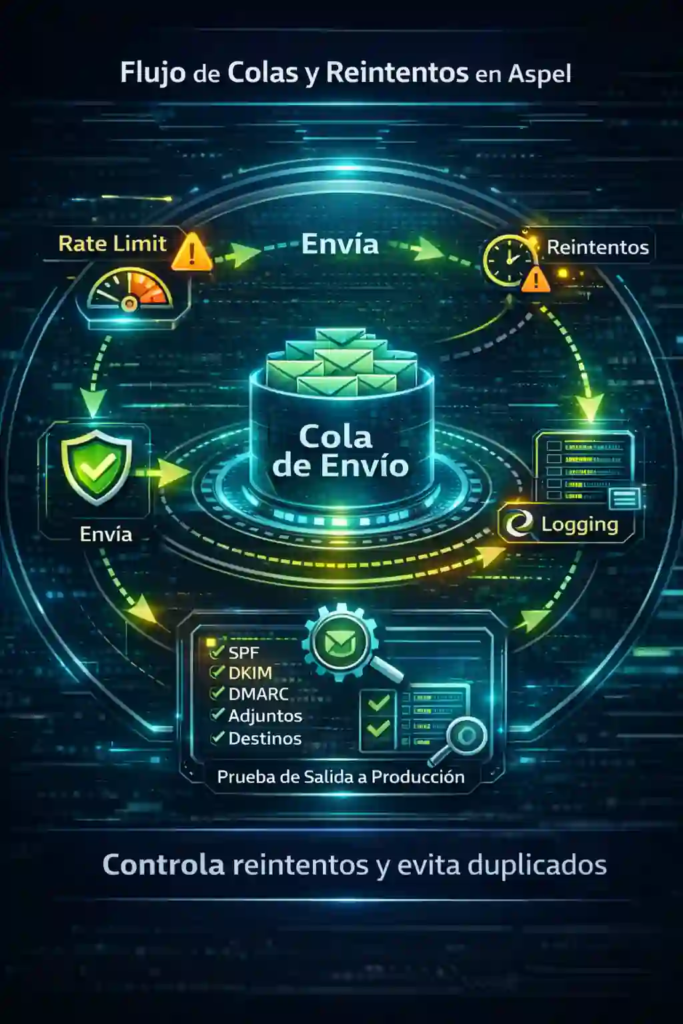
En un escenario real, algunos destinatarios van a rebotar, y algunos servidores van a retrasar entregas. Por lo tanto, necesitas colas y reintentos controlados, no reenvíos manuales a ciegas. Además, cuando hay reintentos sin control, aparecen duplicados, quejas y, por consiguiente, mala reputación.
Aquí es donde el Proveedor de Email Empresarial para Aspel debe ofrecer, como mínimo, logging por mensaje, códigos de rebote interpretados y tiempos de entrega promedio. Asimismo, debe existir un procedimiento para “picos”: qué pasa cuando el volumen sube 5x, cómo se cola y cuándo se escala.
Integración típica en Windows: puertos, TLS y credenciales de aplicación
En muchas implementaciones, Aspel corre en Windows o en un entorno mixto con recursos compartidos. Por ello, la integración debe considerar conectividad saliente, puertos (587/465 según el caso), y TLS activo. Además, es preferible usar credenciales de aplicación o relay controlado, en lugar de la contraseña de un usuario humano, porque así reduces exposición y facilitas auditoría.
Asimismo, conviene validar desde el servidor: resolución DNS, ruteo, latencia y disponibilidad del relay. De hecho, problemas de red o saturación del servidor disparan reintentos y, por lo tanto, cambian el patrón de envío, lo cual afecta reputación. Si estás buscando una base estable para este tipo de integración, puedes implementar un servidor VPS Windows para Aspel y, además, estandarizar la salida SMTP con trazabilidad.
Soporte con SLA: lo que debes exigir y cómo medirlo
Aunque la configuración sea correcta, la operación cambia: hay picos, hay listas que envejecen, y hay destinatarios con políticas agresivas. Por eso, no basta con “soporte por WhatsApp”; en cambio, necesitas SLA por severidad, escalamiento y bitácora. Además, un buen soporte no solo apaga fuegos; también propone ajustes: rotación de DKIM, revisión de rebotes, y pruebas de destinos.
En este punto, el Proveedor de Email Empresarial para Aspel se evalúa con preguntas simples: ¿cuánto tarda en responder a un incidente crítico?, ¿qué evidencia entrega?, ¿qué recomendaciones deja documentadas? Si quieres aterrizar un alcance con responsables y entregables, una vía directa es contactar con la agencia Cobalt Blue Web para definir implementación, monitoreo y mejora continua con criterios medibles.
Infraestructura y rendimiento: cuando el servidor lento empeora la entregabilidad
Además, el correo no vive aislado del servidor. Por ejemplo, si el servidor que hospeda Aspel se satura, se atrasan procesos, se rompen ventanas de envío y se disparan reintentos. En consecuencia, el correo puede “salir”, aunque llegue tarde o llegue duplicado. Por eso, si ya viste síntomas de intermitencia, conviene atacar estabilidad antes de culpar al correo.
Asimismo, cuando la infraestructura es el cuello de botella, el Proveedor de Email Empresarial para Aspel termina “pagando el costo” en reputación, aunque el problema original sea CPU, disco o red. Por lo tanto, conviene diseñar capacidad con margen, y además habilitar monitoreo de cola, latencia y errores.
Si quieres una guía técnica para reducir saturación y mantener continuidad, revisa cómo evitar caídas y lentitud en servidores cloud para sistemas y, además, compara criterios de soporte e infraestructura en proveedores de servidores cloud en México para empresas. Asimismo, si planeas escalar con elasticidad y administración centralizada, puedes considerar servidores virtuales cloud VPS para absorber picos, aislar servicios y mantener telemetría estable.
Checklist de contratación: señales de un servicio que sí aguanta operación
Primero, valida autenticación completa con alineación real (SPF, DKIM y DMARC verificados en headers). Después, exige monitoreo de rebotes y retrasos, no solo “estadísticas bonitas”. Además, pide control de colas, rate limit y reintentos. Asimismo, revisa políticas de adjuntos y límites por hora. Finalmente, define SLA, escalamiento y documentación.
Además, al negociar con el Proveedor de Email Empresarial para Aspel, solicita desde el inicio la evidencia de pruebas (headers, rebotes y tiempos de cola) para que la operación pueda auditarse sin depender de “lo que se cree que pasó”.
Bajo este enfoque, el Proveedor de Email Empresarial para Aspel deja de ser una compra “por precio” y se vuelve una decisión de continuidad: menos reprocesos, menos reclamaciones y más trazabilidad.
Preguntas frecuentes: sobre correo para Aspel
¿Qué es lo primero que debo configurar para que Aspel no caiga en spam?
Primero, autentica con SPF/DKIM/DMARC y valida alineación en headers. Además, controla volumen y evita lotes masivos sin rate limit.
¿Conviene separar el dominio del sistema y el dominio de cuentas humanas?
Sí. De hecho, separar subdominio de envíos transaccionales protege reputación del correo humano y simplifica políticas.
¿Qué problemas generan más rebotes en facturación por correo?
Por lo general, listas desactualizadas, buzones llenos y dominios con políticas estrictas. Además, adjuntos pesados y picos de envío elevan rebotes.
¿Cómo evito duplicados cuando el sistema reintenta?
Configura colas y reintentos con control, y registra cada intento con su código. Asimismo, evita reenvíos manuales sin revisar logs.
¿Qué debo pedirle al soporte para no quedarme “a ciegas”?
Pide bitácora, tiempos de respuesta por severidad y reportes de rebotes/retrasos. Además, exige recomendaciones documentadas, no solo mensajes.
¿Influye el rendimiento del servidor donde corre Aspel?
Sí. Cuando el servidor está lento, se atrasan procesos y se alteran patrones de envío; por lo tanto, puede deteriorarse la entregabilidad.
¿Puedo enviar CFDI con XML/PDF sin bloqueos?
Sí, aunque debes controlar tamaños, ritmo de envío y autenticación. Además, prueba con destinos críticos y monitorea spam rate.
¿Qué significa “alineación” de From y Return-Path?
Significa que el dominio visible y el dominio técnico (envelope) coinciden con la identidad autenticada, lo cual mejora confianza del receptor.
¿Cuándo sé que ya necesito un servicio más profesional?
Cuando hay picos de facturación, retrasos, rebotes recurrentes, o dependencia fuerte del correo para cobranza y confirmaciones.
¿Qué incluye un Proveedor de Email Empresarial para Aspel cuando trabaja bien?
Incluye autenticación alineada, control de colas y reintentos, monitoreo de reputación, políticas de adjuntos, soporte con SLA y documentación operativa.
Además, si quieres convertir esto en un proyecto con alcance, pruebas de salida a producción y monitoreo continuo, el Proveedor de Email Empresarial para Aspel se vuelve mucho más confiable cuando se implementa con evidencias, no con suposiciones. Por lo tanto, el siguiente paso lógico es contactar con la agencia Cobalt Blue Web y aterrizar tu caso con un plan operativo de correo y sistemas.
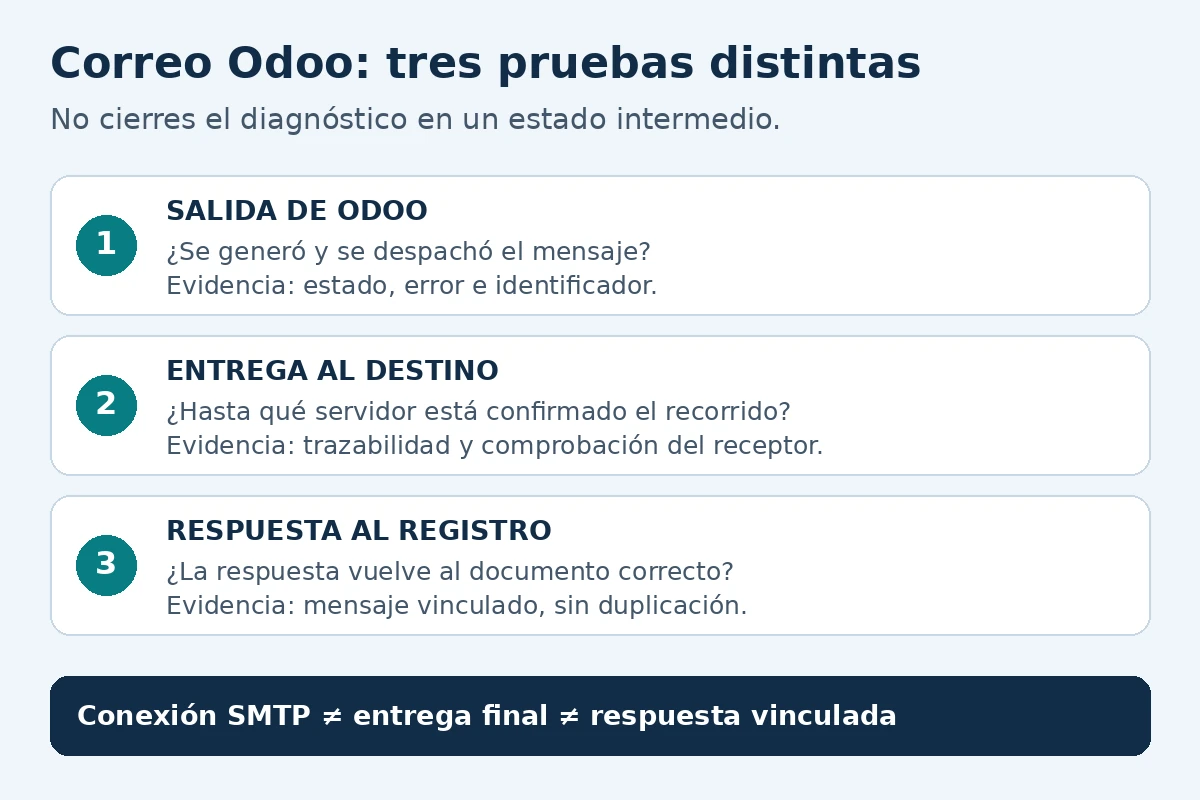
En Odoo, «enviado» no significa necesariamente «en la bandeja del cliente», y recibir una respuesta en un buzón no demuestra que haya quedado vinculada al documento correcto. El diagnóstico útil separa tres recorridos: salida desde Odoo, entrega por el servicio de correo y regreso de la respuesta al registro.
Esta guía usa la documentación de Odoo 19.0 como referencia explícita. Antes de aplicar un paso, identifica tu versión y modalidad: Odoo Online, Odoo.sh o instalación propia. Los menús, proveedores y responsabilidades pueden variar. El objetivo es reunir evidencia y hacer una prueba controlada, no cambiar DNS, credenciales o políticas de seguridad por ensayo y error.
Elige tu punto de entrada: árbol por síntoma · autenticación y alineación · prueba completa · ficha de evidencia.
1. Dibuja tu recorrido antes de tocar parámetros
Anota qué aplicación genera el mensaje, qué servidor lo envía, qué dominio aparece como remitente y por dónde vuelven respuestas y rebotes. Incluye plantillas o módulos personalizados que cambien remitentes. Identifica al responsable de Odoo, al proveedor de correo y al administrador del dominio; pueden ser tres equipos distintos.
El correo del ERP no sustituye necesariamente los buzones de las personas. Una respuesta vinculada a una cotización y un mensaje nuevo dirigido a un alias tienen finalidades distintas. La documentación de mensajes entrantes de Odoo 19 explica esas rutas, incluidos alias, catchall y rebotes. No conviertas el catchall en un buzón general para cualquier mensaje.
Para la salida, comprueba el mecanismo admitido por tu versión e integración. La documentación de correo saliente describe servidores SMTP externos y selección del remitente. Que un proveedor comercial ofrezca una API no significa que Odoo la utilice sin un módulo compatible y mantenido.
2. Árbol de diagnóstico: abre sólo la rama de tu síntoma
Las ramas son una guía de investigación, no ejecutan cambios ni envían mensajes. Guarda primero el error y la hora. Evita reenviar un lote entero mientras desconoces cuáles destinatarios ya recibieron el original.
A. Odoo no genera o no despacha el mensaje
Primera pregunta: ¿existe un mensaje asociado al documento o sólo se esperaba que una automatización lo creara?
- Si no existe, revisa con el responsable funcional la acción, plantilla, destinatario y condición que debían generarlo.
- Si existe y sigue pendiente, registra su estado y antigüedad. Solicita evidencia del procesamiento de la cola y de las tareas programadas aplicables.
- Si aparece un fallo, conserva el texto exacto y el destinatario afectado antes de reintentar.
No concluyas: «es spam» cuando todavía no hay evidencia de que el mensaje salió. Una cola detenida, un destinatario vacío y una autenticación rechazada son problemas distintos.
B. El servicio rechaza el envío o devuelve un rebote
Identifica quién emitió el error: el proveedor de salida o el servidor del destino. Guarda código, texto, fecha y referencia del mensaje. Distingue una respuesta temporal de un rechazo permanente y sigue la explicación del proveedor; no reduzcas todos los códigos a «contraseña incorrecta».
Comprueba límites contratados, remitentes permitidos y tamaño del mensaje con su codificación y adjuntos. El límite real puede no coincidir con el peso del archivo en disco. Si sólo falla un destinatario, investiga esa ruta antes de cambiar una configuración que funciona para los demás.
Escala con evidencia: un resumen del error y el identificador permiten correlacionar registros. Nunca incluyas contraseñas, tokens ni secretos en un ticket o captura.
C. El servidor aceptó el mensaje, pero no aparece en la bandeja
Verifica qué aceptación está documentada: entregar el mensaje al proveedor de salida no equivale a que el servidor receptor lo haya aceptado. Pide la trazabilidad hasta el siguiente salto conocido, sin presentar un estado intermedio como entrega final.
Con un destinatario de prueba autorizado, revisa bandeja, carpeta de no deseados y cuarentena si existe. Solicita al administrador receptor información del mensaje concreto. La autenticación puede pasar y aun así intervenir filtros, reputación o políticas del destinatario. No hay garantía universal de bandeja de entrada.
No hagas: cambiar palabras para burlar filtros, comprimir un adjunto para ocultarlo o pedir que se desactive la protección del receptor. Corrige identidad, contenido legítimo y condiciones documentadas.
D. La respuesta llega al correo, pero no al registro de Odoo
Responde al mensaje original de prueba; no empieces un correo nuevo con el mismo asunto. Comprueba el Reply-To, el recorrido entrante configurado y la asociación de referencias del mensaje. Un asunto parecido no basta para identificar el documento.
Revisa con el administrador el alias y modelo de destino, así como reenvíos o servidores entrantes que correspondan a esa instalación. Odoo documenta la vinculación de respuestas mediante referencias de mensajes. El catchall espera respuestas a mensajes previos, no es una dirección genérica para crear cualquier registro.
Cierre de la prueba: la respuesta aparece una sola vez, en el registro correcto y accesible sólo para los usuarios que deban verla. Recibirla en un buzón intermedio es un avance, no el cierre.
La guía oficial de problemas comunes de correo en Odoo ayuda a interpretar fallos, límites y evidencias para soporte. Usa las pantallas de tu versión; no ejecutes instrucciones de otra modalidad como si fueran intercambiables.
3. SPF, DKIM y DMARC: qué debe alinearse realmente
Según RFC 9989, publicado en mayo de 2026, DMARC pasa si existe SPF válido y alineado O una firma DKIM válida y alineada con el dominio del From visible. No exige que From, Return-Path y DKIM sean tres cadenas idénticas.
- SPF: para esta evaluación se considera el dominio autenticado del MAIL FROM del sobre.
- DKIM: se considera el dominio d= de una firma validada.
- Alineación estricta: exige igualdad exacta del dominio correspondiente con el del From.
- Alineación relajada: compara su dominio organizacional conforme al estándar; no basta con que dos nombres «se parezcan».
Ejemplo conceptual: DKIM puede pasar y estar alineado aunque SPF no lo esté; esa vía puede satisfacer DMARC. Si SPF y DKIM pasan pero ninguno está alineado, no basta. El resultado de DMARC tampoco certifica que un mensaje sea deseado, legítimo en todos sus contenidos o destinado a la bandeja principal.
SPF tiene además un límite específico: RFC 7208, sección 4.6.4, limita a 10 los términos que provocan consultas DNS durante la evaluación, incluidos mecanismos y modificadores como include y redirect. No son simplemente diez dominios escritos ni diez registros DNS totales. La evaluación incluye dependencias; si se excede ese límite, el resultado es permerror. Debe revisarlo el administrador, no «arreglarse» añadiendo autorizaciones indiscriminadas.
Con un SMTP externo, los valores de autenticación deben corresponder al proveedor que realmente envía. No copies los registros del servicio de Odoo como si autorizaran a cualquier tercero. Documenta las fuentes autorizadas y la política existente antes de proponer cambios; no rebajes automáticamente una política a monitoreo para hacer desaparecer un fallo.
4. Un subdominio organiza, no blinda la reputación
Separar flujos puede facilitar responsables, métricas y políticas. No demuestra aislamiento absoluto de reputación: receptores y proveedores pueden considerar distintas señales y relaciones entre dominios, infraestructura y comportamiento. Tampoco transforma un envío no solicitado en uno aceptable.
La operación debe distinguir notificaciones esperadas de campañas, controlar destinatarios y respetar los límites y requisitos aplicables. No adoptes límites de grandes emisores como si fueran los de todo negocio. Si cambia el volumen, solicita al proveedor las condiciones vigentes para tu cuenta y comprueba que el flujo legítimo pueda procesarse sin saturación.
Usa el mecanismo de autenticación admitido por la combinación concreta de proveedor y versión, incluido OAuth cuando corresponda. No existe una contraseña de aplicación universal. Un método soportado y una cuenta con alcance adecuado son más importantes que copiar parámetros de una captura ajena.
5. Prueba de aceptación: envío, adjunto, respuesta y rebote
Prepara un documento ficticio claramente marcado como prueba, sin datos fiscales, personales o comerciales reales. Si tu operación utiliza PDF y XML, incluye archivos de prueba inocuos que reproduzcan su formato y tamaño razonable. Usa buzones autorizados para la prueba, no direcciones inventadas de terceros.
- Texto simple: envía desde el flujo funcional que necesitas, no sólo desde una pantalla de configuración. Registra documento, hora con zona y referencia del mensaje.
- Adjuntos: repite con los archivos ficticios y verifica recepción e integridad. Compara el resultado con el mensaje sin adjuntos.
- Identidad: revisa los encabezados en el destino autorizado, incluyendo resultados de autenticación, From y Reply-To. Conserva una copia interna depurada de información sensible.
- Respuesta: responde al original y comprueba que aparezca en el registro correcto de Odoo, una sola vez.
- Error controlado: coordina con el administrador un destino o mecanismo de prueba de rechazo. Verifica quién recibe el aviso y cómo se identifica el destinatario afectado. No generes rebotes hacia personas ajenas.
- Cierre: documenta resultados, pendientes y responsables. Repite sólo los casos necesarios tras una corrección autorizada.
La prueba de conexión SMTP es un control preliminar. Odoo advierte que un resultado exitoso no asegura que el mensaje salga: pueden persistir restricciones del proveedor. La aceptación necesita el recorrido funcional completo, incluida la respuesta si tu negocio depende de ella.
6. Ficha de evidencia para soporte
Este desplegable no transmite ni almacena información. Copia la ficha a tu expediente interno y comparte con soporte sólo lo necesario por un canal autorizado.
Abre la ficha del incidente de correo
- Versión y modalidad de Odoo: ____
- Fecha, hora y zona horaria: ____
- Flujo y documento ficticio o referencia anonimizada: ____
- Síntoma: no generado / pendiente / rechazado / no visible / respuesta sin vincular: ____
- Identificador del mensaje y del proveedor, sólo para soporte autorizado: ____
- Destinatario anonimizado y dominio de destino pertinente: ____
- Código y texto del error, sin secretos: ____
- Resultado de texto simple y de adjuntos: ____
- Resultado SPF / DKIM / DMARC y dominios pertinentes depurados: ____
- Último salto confirmado y evidencia: ____
- Responsable, siguiente comprobación y resultado: ____
Oculta direcciones personales, contenido, identificadores internos y demás datos innecesarios. Los encabezados también pueden contener información privada. No publiques su versión completa en foros ni la envíes a herramientas sin autorización.
7. Qué soporte vale la pena contratar
Pide que el alcance diferencie generación en Odoo, servicio de salida, dominio y entrada. Debe quedar claro quién puede consultar registros, coordinar con el receptor, revisar una plantilla y proponer un cambio. Una promesa genérica de «correo funcionando» no define esas responsabilidades.
El servicio con experiencia puede justificar un costo mayor si evita que tu equipo invierta horas reenviando facturas o buscando respuestas perdidas. Evalúa ese valor mediante pruebas, atención y documentación, no mediante una garantía imposible de que ningún mensaje irá a spam. Cobalt Blue Web puede ser una opción a evaluar cuando necesitas acompañamiento técnico; compara el alcance escrito con el de otros proveedores y decide libremente.
Si Odoo está lento, correlaciona la antigüedad de la cola con registros y carga del sistema antes de culpar a la infraestructura. La lentitud no prueba por sí sola duplicación de mensajes. Cambiar de servidor tampoco corrige automáticamente un alias, un remitente no autorizado o una política del receptor.
8. IA para clasificar, no para reenviar a ciegas
La IA puede agrupar errores depurados, resumir una cronología o sugerir qué evidencia falta. Contrasta cada hipótesis con el código del proveedor y el registro original. No le entregues secretos, facturas reales ni encabezados completos a un servicio no autorizado.
No permitas que una clasificación dispare reenvíos masivos o cambie políticas de dominio sin revisión. El avance medible es saber qué etapa falló, qué evidencia lo demuestra y quién puede resolverla. Eso mejora la operación sin convertir un mensaje ambiguo de «enviado» en una promesa de entrega.